QNAP® Systems, Inc., wiodący innowator w dziedzinie rozwiązań z zakresu pamięci masowych, sieci i ochrony danych, udostępnił dziś najnowszą wersję systemu operacyjnego dla serwerów NAS – QTS 6.1 Beta. Zaprojektowany z myślą o użytkownikach indywidualnych, domowych oraz małych i średnich przedsiębiorstwach (MŚP), system QTS 6.1 Beta wprowadza uproszczony interfejs wizualny, usprawnia konfigurację systemu i wzmacnia bezpieczeństwo logowania, znacznie ułatwiając użytkownikom zarządzanie danymi na serwerze NAS i jego codzienną konserwację.
„Wraz z ciągłym przyrostem cyfrowych danych, oczekiwania użytkowników wobec serwerów NAS ewoluowały – zamiast przytłaczającej liczby funkcji, szukają oni dziś bardziej intuicyjnej i bezpiecznej codziennej obsługi” — powiedział David Hu, Product Manager w firmie QNAP. „QTS 6.1 odpowiada na te potrzeby, znacznie obniżając techniczną barierę wejścia. Dzięki przeprojektowanemu, przejrzystemu interfejsowi, uproszczonym krokom konfiguracji i wzmocnionym mechanizmom bezpieczeństwa, zarówno użytkownicy domowi, jak i zespoły biznesowe mogą z łatwością i pełnym zaufaniem zarządzać swoimi kluczowymi danymi oraz je chronić”.
Kluczowe funkcje
Nowy, przejrzysty interfejs: Menu i ikony stały się prostsze, zapewniając intuicyjne i komfortowe wrażenia wizualne. Inicjalizacja systemu odbywa się za pomocą kreatora krok po kroku, dzięki czemu konfigurację można łatwo przeprowadzić, postępując zgodnie z instrukcjami na ekranie. Pulpit nawigacyjny (Dashboard) gromadzi w jednym widoku informacje o kondycji systemu, obciążeniu procesora i pamięci RAM, pojemności pamięci masowej oraz temperaturach. Poszczególne karty widżetów można swobodnie dodawać lub usuwać, a sam układ można synchronizować między wieloma urządzeniami za pośrednictwem konta QNAP.
Uproszczone zarządzanie kontami i logowanie bezhasłowe: Po powiązaniu konta NAS z kontem QNAP użytkownicy mogą logować się bezpośrednio, bez konieczności zapamiętywania dodatkowych haseł. Wsparcie dla standardu kluczy FIDO2 Passkey pozwala na bezpieczne logowanie przy użyciu fizycznych kluczy sprzętowych (np. YubiKey) lub wbudowanych metod uwierzytelniania biometrycznego urządzeń, takich jak Touch ID i Windows Hello, eliminując poleganie wyłącznie na tradycyjnych hasłach. FIDO2 to niezwykle silny, odporny na ataki phishingowe standard uwierzytelniania, który drastycznie podnosi bezpieczeństwo procesu logowania.
Wznawianie przerwanych zadań backupu: Narzędzie Snapshot Replica obsługuje teraz funkcję wznawiania przerwanych transferów. W przypadku zerwania połączenia proces backupu nie jest rozpoczynany od nowa, lecz kontynuowany od momentu zatrzymania, co znacznie oszczędza czas oraz przepustowość sieci. Jest to funkcja szczególnie przydatna przy przesyłaniu dużych migawek i w środowiskach o mniej stabilnych połączeniach sieciowych, poprawiająca ogólną wydajność i odporność operacji backupu na usterki.
Rdzeń systemu zaktualizowany do jądra Linux Kernel 6.6: Przejście na nowszą wersję jądra Linux 6.6 gwarantuje znacznie stabilniejsze działanie przy dużych obciążeniach, mocniejszą ochronę przed nowymi zagrożeniami bezpieczeństwa oraz rozszerzoną kompatybilność ze sprzętem nowej generacji, zapewniając serwerom NAS solidniejsze i niezawodne fundamenty operacyjne.
Obsługa licznych aplikacji AI: Dzięki nowemu środowisku AI Service Center użytkownicy mogą wybierać między uruchamianiem modeli AI lokalnie (na serwerze NAS) lub w chmurze, optymalizując balans pomiędzy szybkością, kosztami a prywatnością danych. W połączeniu z wyszukiwaniem semantycznym opartym na języku naturalnym w aplikacji Qsirch, użytkownicy mogą z łatwością odnajdywać pliki za pomocą prostych, opisowych poleceń. Nowa usługa QuAgent pozwala dodatkowo na kontrolowanie kondycji systemu i zarządzanie plikami poprzez interfejs konwersacyjny, a sztuczna inteligencja potrafi pomóc w procesie planowania wykorzystania przestrzeni dyskowej. (Więcej informacji na temat obsługiwanych modeli AI oraz sprzętu dedykowanego pod konkretne funkcje sztucznej inteligencji można znaleźć w wymaganiach systemowych poszczególnych aplikacji).
Wsparcie dla kart graficznych Intel® Arc™ Pro B70: Po zainstalowaniu w serwerze NAS procesora graficznego Arc Pro B70, użytkownicy mogą od teraz wygodnie sprawdzać model karty, jej temperatury, aktualne obciążenie oraz zużycie pamięci VRAM bezpośrednio w systemowym Panelu sterowania (Control Panel), co znacznie ułatwia integrację i monitorowanie tego komponentu obok pozostałego sprzętu.
Uwaga: Dostępność niektórych funkcji zależy od konkretnego modelu NAS, specyfikacji sprzętowej i wersji oprogramowania. Dokładne informacje na temat dostępności można znaleźć na oficjalnych stronach produktowych i w dokumentacji QNAP.
https://blog.storageit.pl/blog/wp-content/uploads/2026/10/pr-qts-6-1_en.jpg420800Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-10-28 06:42:022026-10-28 06:42:02QNAP udostępnia system operacyjny QTS 6.1 Beta dla serwerów NAS: Nowy wygląd interfejsu dla intuicyjnej obsługi i bezpiecznego z
Synology wprowadza na rynek RS11626xs+, wysokowydajny system pamięci masowej w obudowie 3U, wyposażony w 20 zatok na dyski. Urządzenie zaprojektowano z myślą o organizacjach zarządzających petabajtowymi zasobami danych, których ilość dynamicznie rośnie, oraz o środowiskach o krytycznym znaczeniu dla działalności biznesowej.
„Współczesne firmy potrzebują rozwiązań pamięci masowej, które nie tylko poradzą sobie z obecnymi, wymagającymi obciążeniami, ale również zapewnią płynną rozbudowę infrastruktury w kolejnych latach” — powiedział Bie-i Chu, Executive Vice President of Synology NAS Group. „RS11626xs+ powstał właśnie z myślą o tych długoterminowych potrzebach. Oferuje ogromne możliwości rozbudowy pojemności, elastyczne opcje zwiększania wydajności oraz niezawodność klasy enterprise, pozwalając organizacjom rozwijać się bez obaw o ograniczenia infrastruktury”.
Unikalna architektura sprzętowa dostosowana do dynamicznego wzrostu ilości danych
RS11626xs+ wyposażono w 16 zatok na dyski 3,5″/2,5″ oraz cztery dedykowane zatoki na dyski SSD 2,5″, umieszczone w obudowie 3U. Dzięki możliwości podłączenia ośmiu jednostek rozszerzających RX1222sas² system można rozbudować bez przerywania pracy do 116 zatok i ponad 2,6 PB pojemności surowej¹.
Dwa wewnętrzne gniazda M.2 NVMe umożliwiają uruchamianie systemu DiskStation Manager w konfiguracji RAID 1. Dzięki oddzieleniu operacji systemowych od ścieżki dostępu do danych urządzenie może osiągać wydajność do 895 000/234 000 IOPS w losowym odczycie i zapisie bloków 4K oraz przepustowość sekwencyjną do 10 500/8 200 MB/s³, nawet przy wymagających obciążeniach charakterystycznych dla środowisk enterprise.
Dwa wbudowane porty 10GbE obsługują agregację łączy (Link Aggregation) z automatycznym przełączaniem awaryjnym. Wraz ze wzrostem wymagań można również rozbudować system o opcjonalne karty sieciowe 10GbE/25GbE SFP+/SFP28 lub adaptery Fibre Channel⁴.
Redundantne zasilacze oraz wielościeżkowa łączność SAS z jednostkami rozszerzającymi zapewniają ciągłość działania nawet w przypadku awarii poszczególnych komponentów. Dwa urządzenia można również połączyć w klaster Synology High Availability, umożliwiający przywrócenie działania usług w ciągu kilku minut.
Wszechstronne zastosowania w środowiskach enterprise
Dzięki systemowi operacyjnemu Synology DiskStation Manager model RS11626xs+ oferuje szeroki zestaw funkcji odpowiadających na zróżnicowane potrzeby firm w zakresie zarządzania danymi.
Kompleksowa ochrona infrastruktury IT: Active Backup Suite zapewnia ochronę urządzeń z systemami Windows, Linux i macOS, maszyn wirtualnych oraz kont w chmurze, oferując również elastyczne możliwości przechowywania kopii zapasowych poza główną lokalizacją.
Wirtualizacja i środowiska testowe: Synology Virtual Machine Manager i Container Manager umożliwiają przechowywanie, tworzenie kopii zapasowych i hostowanie maszyn wirtualnych, a także uruchamianie maszyn wirtualnych i kontenerów na potrzeby testów, środowisk sandbox oraz awaryjnego przywracania systemów. Rozwiązanie oferuje certyfikowaną zgodność ze środowiskami VMware®, Hyper-V®, Citrix® i OpenStack.
Efektywne wykorzystanie przestrzeni dyskowej:Synology Tiering optymalizuje wykorzystanie pamięci masowej, automatycznie przenosząc rzadziej używane dane między warstwami pamięci o różnej wydajności i pojemności. W połączeniu z funkcjami optymalizacji wykorzystania przestrzeni dyskowej (Storage Efficiency) dostępnymi w DSM 7.4 rozwiązania Synology oparte na dyskach HDD i SSD pozwalają organizacjom przechowywać nawet 3,5 razy więcej danych w tej samej przestrzeni dyskowej, przy zachowaniu niezawodnej wydajności i uproszczonego zarządzania.⁵
Pojemność surową obliczono przy zastosowaniu dysków o pojemności 24 TB. Dostępna przestrzeń użytkowa może się różnić w zależności od zastosowanych dysków i konfiguracji RAID.
Jednostki rozszerzające Synology RX1222sas są sprzedawane oddzielnie.
Podane wartości wydajności uzyskano podczas wewnętrznych testów przeprowadzonych przez Synology. Rzeczywista wydajność może się różnić w zależności od środowiska testowego, sposobu użytkowania i konfiguracji. Więcej informacji można znaleźć w wynikach testów wydajności.
Pełna i aktualna lista kompatybilnych akcesoriów jest dostępna na liście kompatybilności. Wszystkie akcesoria są sprzedawane oddzielnie.
Wyniki opierają się na wewnętrznych testach Synology przeprowadzonych z wykorzystaniem rzeczywistych scenariuszy pracy, obejmujących współpracę na plikach, przechowywanie dzienników zdarzeń oraz archiwizację dokumentów. Uzyskane współczynniki redukcji danych wynosiły od 1,5:1 do 3,5:1. Rzeczywiste oszczędności przestrzeni dyskowej mogą się różnić w zależności od charakterystyki obciążeń, rodzaju danych i konfiguracji systemu.
Wspierając trwający w październiku Miesiąc Świadomości Cyberbezpieczeństwa, firma QNAP® Systems, Inc., wiodący dostawca rozwiązań z zakresu pamięci masowych, sieci i ochrony danych, opublikowała dziś raport Global Enterprise Cyber Resilience Report 2026. Na podstawie samooceny 1838 organizacji z 93 krajów wykazano, że połowa respondentów (922 organizacje) plasuje się na poziomie dojrzałości „Rozwijający się” (Developing) lub „Wysokie ryzyko” (High Risk). Wyniki te dowodzą, że wiele organizacji wciąż traktuje backup danych jako ostateczny cel, zamiast budować systematyczną odporność na ewoluujące ataki ransomware oraz ataki na łańcuch dostaw.
W badaniu oceniono jedenaście mechanizmów kontroli w czterech obszarach: ochrona i backup danych, tożsamość i kontrola dostępu, monitorowanie zagrożeń i aktywna obrona, a także ciągłość działania i przywracanie po awarii. Najważniejsze wnioski to m.in.:
Złudzenie, że sam backup oznacza bezpieczeństwo: 83% badanych organizacji przechowuje kopie zapasowe poza siedzibą firmy (off-site), jednak niemal połowa tej grupy (49%, czyli 896 firm) pozostawia je w trybie online przez całą dobę, bez zabezpieczeń gwarantujących ich niezmienność lub chroniących przed skasowaniem. W przypadku przejęcia poświadczeń administratora, atakujący mogą bez przeszkód usunąć, zmodyfikować lub zaszyfrować takie archiwa.
Tożsamość jako główny punkt podatności: 24% przedsiębiorstw chroni swoją główną pamięć masową, wykorzystując wyłącznie podstawowe loginy i hasła. Według raportu Verizon Data Breach Investigations Report, to właśnie nadużycia poświadczeń stanowią najczęstszy wektor początkowego ataku.
Sieci wewnętrzne pozostają niemonitorowaną „martwą strefą”: 29% organizacji w ogóle nie dysponuje systemami do wykrywania zagrożeń wewnętrznych, a zaledwie 13% wdrożyło rozwiązania klasy enterprise — to najniższy wynik spośród wszystkich jedenastu badanych mechanizmów kontroli. Niewykryci intruzi mogą swobodnie przemieszczać się wewnątrz infrastruktury (lateral movement), zanim ostatecznie wykradną lub zaszyfrują krytyczne dane.
„W zebranych danych najbardziej rzuca się w oczy to, że chociaż większość organizacji jest świadoma zagrożeń, to wiele z nich zainwestowało swoje zasoby w sposób zupełnie niedostosowany do rzeczywistych metod działania hakerów” — powiedział Jack Liou, CEO firmy QNAP. „Firmy rozumieją już konieczność tworzenia kopii zapasowych. Tym jednak, co ostatecznie decyduje o przetrwaniu ataku, jest to, czy archiwa te są odizolowane od prób usunięcia, czy zagrożenia w sieci wewnętrznej są proaktywnie przechwytywane oraz jak szybko można przywrócić kluczowe operacje biznesowe”.
Firma QNAP zaleca organizacjom przeprowadzenie oceny własnej dojrzałości w zakresie bezpieczeństwa i nadanie priorytetu od jednego do trzech kluczowych mechanizmów kontroli w czterech głównych obszarach:
Ochrona i backup danych: Zautomatyzuj tworzenie kopii zapasowych off-site za pomocą aplikacji HBS 3 i izoluj je dzięki technologii Airgap+. Włącz niezmienną pamięć masową WORM w systemie QuTS hero, aby zyskać gwarancję, że archiwa nie zostaną skasowane ani zmodyfikowane – nawet przez atakujących, którzy zdobyli uprawnienia administratora.
Tożsamość i kontrola dostępu: Wymuś stosowanie uwierzytelniania wieloskładnikowego (MFA) oraz kontroli dostępu opartej na rolach (RBAC), aby blokować wtargnięcia bazujące na skradzionych poświadczeniach i powstrzymać potencjalne szkody wynikające z przejęcia pojedynczego konta.
Monitorowanie zagrożeń i aktywna obrona: Wdróż system ADRA NDR X, aby naświetlić martwe strefy sieci wewnętrznej, które pozostają niewidoczne dla tradycyjnych rozwiązań typu Endpoint Detection and Response (EDR). To bezagentowe rozwiązanie wykrywa ruch poprzeczny (lateral movement), wabi ukryte zagrożenia za pomocą technologii pułapek (Threat Trap) i automatycznie izoluje zainfekowane urządzenia.
Ciągłość biznesowa i przywracanie po awarii: Wykorzystaj architekturę wysokiej dostępności (High Availability – HA) od QNAP, aby skrócić docelowy czas odzyskiwania (RTO) z dni lub godzin do poziomu niemal niezauważalnego przełączenia awaryjnego (failover).
https://blog.storageit.pl/blog/wp-content/uploads/2026/10/cybersecurity-resilience-survey_PR1330_en.jpg420800Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-10-22 07:30:452026-10-22 07:30:45QNAP publikuje raport Enterprise Cyber Resilience Report 2026, wzywając do przejścia od polegania wyłącznie na kopiach zapasowyc
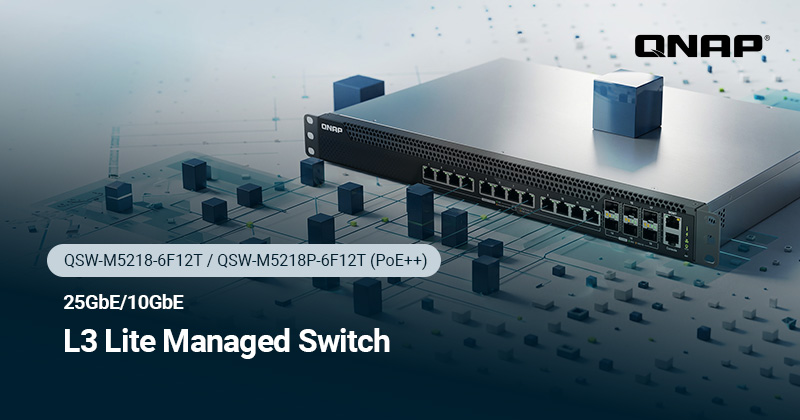
30 września 2026 – QNAP zaprezentował nowe zarządzalne przełączniki L3 Lite z serii QSW-M5218, w tym model QSW-M5218-6F12T oraz wariant z obsługą PoE: QSW-M5218P-6F12T. Seria ta, stworzona z myślą o sektorze MŚP oraz zastosowaniach wymagających wyjątkowo szybkiej infrastruktury (takich jak transmisja AV-over-IP), została wyposażona w dwanaście portów 10GbE RJ45 oraz sześć portów uplink 25GbE SFP28, gwarantując przepustowość przełączania sięgającą 540 Gb/s. Dzięki połączeniu routingu L3 Lite, protokołu wysokiej dostępności MC-LAG i precyzyjnej synchronizacji czasu w standardzie IEEE 1588v2 PTP, urządzenia te pomagają przedsiębiorstwom eliminować zatory w sieciach rdzeniowych, a także tworzyć stabilną, wysokowydajną infrastrukturę IT z łatwą ścieżką rozbudowy.
Ponieważ serwery NAS, sprzęt do wirtualizacji i stacje robocze coraz częściej przechodzą na standard 10GbE, tradycyjne złącza 1G/2.5G oraz pojedyncze łącza 10G stają się zauważalnym wąskim gardłem wydajnościowym. Przełączniki serii QSW-M5218 wykorzystują zagęszczone interfejsy 10GbE do podłączania wydajnych środowisk, z kolei wbudowane porty 25GbE SFP28 pełnią funkcję wysokoprzepustowego szkieletu, agregującego ruch do sieci rdzeniowej w przedsiębiorstwie – oferując 2,5 raza szersze pasmo na każdym łączu uplink w porównaniu do 10G. Co więcej, przy urządzeniach końcowych można z powodzeniem wykorzystać dotychczasowe okablowanie miedziane kat. 6a (Cat 6a) bez konieczności prowadzenia nowych światłowodów, co bardzo ułatwia i usprawnia modernizację.
Sama wyższa przepustowość to jednak nie wszystko. Organizacje, które wymagają zarówno szybkich łączy uplink 25GbE, jak i routingu między podsieciami, musiały dotychczas stawiać na złożone i kosztowne pełnoprawne przełączniki rdzeniowe L3. Seria QSW-M5218 jest doskonałą alternatywą zaprojektowaną wokół jasno określonej koncepcji: połączenia prostoty i niskiej bariery wdrożeniowej przełączników warstwy drugiej (L2) z kluczowymi dla firm mechanizmami routingu L3. W przeciwieństwie do standardowych przełączników L2 (zapewniających wyłącznie VLAN i QoS), seria QSW-M5218 dysponuje wbudowanymi opcjami L3 Lite. Urządzenia sprzętowo lokalnie obsługują m.in. routing statyczny IPv4/IPv6, serwer DHCP czy komunikację inter-VLAN, skutecznie zmniejszając obciążenie zewnętrznego routera rdzeniowego i obniżając opóźnienia sieciowe. Stanowi to też dużą oszczędność względem drogich przełączników z pełnym pakietem L3 (obsługujących np. protokoły dynamiczne OSPF/BGP), idealnie wpisując się w faktyczne realia MŚP oraz złożonych sieci wielosegmentowych.
„Ponieważ standard 10GbE opuszcza powoli główne serwerownie i trafia wprost na stanowiska pracy, prawdziwe wąskie gardło przenosi się z punktów końcowych na zasilanie i łącza uplink” — zauważa Ruby Chan, Product Manager w firmie QNAP. „Seria QSW-M5218 łączy bardzo szybkie łącza uplink 25GbE, wbudowany routing L3 Lite, mechanizmy redundancji MC-LAG i potężne zasilanie PoE w ramach jednego, zintegrowanego przełącznika. Pozwala to firmom projektować stabilną, wysoce skalowalną i bezproblemową w konfiguracji sieć szkieletową przy dużo rozsądniejszych nakładach finansowych”.
Kluczowe cechy
Zaawansowany routing L3 Lite odciążający sieć rdzeniową: Wbudowana obsługa podwójnego stosu (dual-stack) IPv4/IPv6, obsługa protokołu DNS, statyczny routing, serwer DHCP, SNTP oraz routing inter-VLAN pozwalają przełącznikowi na lokalne mapowanie ścieżek między segmentami, co poprawia wydajność oraz odciąża router centralny.
Wysoka dostępność MC-LAG oraz LACP: Funkcja Multi-Chassis Link Aggregation (MC-LAG) łączy porty zlokalizowane na różnych przełącznikach w ramach jednego połączenia logicznego; sieć działa dalej, nawet jeśli zawiedzie fragment fizycznej infrastruktury. W zestawieniu z usługą wysokiej dostępności QNAP NAS High Availability (HA) zyskujemy dwuwarstwową ochronę na szczeblu magazynowania danych oraz samej sieci, a dodatkowe wsparcie dla protokołu LACP (Link Aggregation Control Protocol) podnosi stabilność i gwarantuje wyższą przepustowość sprzętu.
Sprzętowy PTP i IGMP Snooping z myślą o środowiskach Audio-Wideo: Sprzętowe wsparcie dla standardu IEEE 1588v2 PTP oraz funkcja Transparent Clock zapewniają synchronizację czasu o dokładności poniżej mikrosekundy i skutecznie równoważą opóźnienia powstające na łączach. Protokoły te, wraz z funkcją IGMP Snooping, precyzyjnie dbają o ruch multicast i minimalizują wysycanie łącza przez zbędne pakiety, sprawiając, że serwery multimedialne i ściany wideo w środowiskach AVoIP mogą pochwalić się płynną transmisją co do każdej pojedynczej klatki obrazu.
Wariant PoE upraszczający okablowanie (QSW-M5218P-6F12T): Model oznaczony literą „P” jest w stanie dostarczyć do 90 W mocy na dany port w ramach wspólnego budżetu ustalonego na 470 W. Zabezpiecza to zapotrzebowanie prądowe nawet 12 kamer sieciowych lub bezprzewodowych punktów dostępowych typu PoE+ (30 W) i z powodzeniem sprosta też prądożernym punktom Wi-Fi 7 oraz kamerom PTZ, pozwalając zapomnieć o dodatkowym okablowaniu i osobnych zasilaczach/iniektorach (injectors). Izolowanie ruchu na poszczególnych VLAN-ach oraz łącza uplink o zawrotnej przepustowości 25GbE zniwelują z kolei opóźnienia i przeciążenia centrali przy nawarstwiającym się silnym ruchu bezprzewodowym.
Inteligentne oprogramowanie QSS Pro i scentralizowany panel AMIZcloud: Za sprawą estetycznego interfejsu graficznego (web GUI), system operacyjny QSS Pro (QNAP Switch System Pro) ułatwia konfigurację ustawień L2/L3 Lite oraz błyskawiczne aktualizacje oprogramowania układowego (firmware). Centralna usługa platformy AMIZcloud pozwala nadzorować urządzenia pracujące w zupełnie różnych lokacjach z pominięciem dodatkowych, sprzętowych bramek czy zewnętrznego oprogramowania, oferując zdalną diagnostykę ubytków w łączności z poziomu zaledwie kilku kliknięć – optymalizując w ten sposób koszty obsługi i zatrudnienia w IT.
Główne specyfikacje
QSW-M5218-6F12T: 12 portów RJ45 (10GbE), 6 złączy SFP28 uplink (25GbE), przepustowość rzędu 540 Gb/s oraz rozbudowane funkcje zarządzania L3 Lite.
QSW-M5218P-6F12T: 12 portów RJ45 PoE (10GbE), 6 złączy SFP28 uplink (25GbE), przepustowość rzędu 540 Gb/s. Zasilanie dostarczane po skrętce w standardzie PoE++ (IEEE 802.3bt) z mocą wyjściową do 90 W na port i łącznym budżetem aż do 470 W, zachowując zintegrowane mechanizmy L3 Lite.
https://blog.storageit.pl/blog/wp-content/uploads/2026/10/qsw-m5218-series_PR1324_en.jpg420800Jacekhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngJacek2026-10-03 16:11:352026-10-06 16:15:48QNAP wprowadza na rynek zarządzalne przełączniki 25GbE L3 Lite z serii QSW-M5218
Wraz z rosnącą popularnością Proxmox VE coraz więcej firm sięga po Proxmox Backup Server (PBS), przede wszystkim ze względu na jego natywną integrację z platformą. Jednak wraz ze wzrostem złożoności środowisk IT i rozwojem cyberzagrożeń pojawia się ważne pytanie: czy PBS nadal wystarcza, aby sprostać wymaganiom przedsiębiorstw w zakresie ochrony danych?
PBS: prosta ochrona danych dzięki natywnej integracji z Proxmox VE
Proxmox Backup Server (PBS) to natywne rozwiązanie do backupu dla Proxmox VE. Jako oprogramowanie open source jest dostępne bezpłatnie, a firmy potrzebujące wsparcia technicznego mogą skorzystać z opcjonalnych subskrypcji Enterprise. PBS oferuje najważniejsze funkcje ochrony danych, w tym backup przyrostowy, deduplikację oraz różne opcje odzyskiwania. Integruje się również bezpośrednio z interfejsem Proxmox VE, dzięki czemu administratorzy mogą zarządzać zadaniami backupu z poziomu tej samej konsoli.
PBS to dobry punkt wyjścia. Wraz ze wzrostem potrzeb firmy warto jednak sprawdzić, czy jego możliwości nadal odpowiadają wymaganiom danego środowiska IT.
Organizacje korzystające ze środowisk hybrydowych: PBS został zaprojektowany specjalnie z myślą o Proxmox VE. Jeśli infrastruktura obejmuje również inne hypervisory, serwery fizyczne lub zasoby w chmurze, konieczność korzystania z kilku narzędzi do backupu może znacznie utrudnić zarządzanie ochroną danych.
Organizacje korzystające z aplikacji o znaczeniu krytycznym: PBS nie oferuje backupu uwzględniającego spójność aplikacji, który pozwala odpowiednio przygotować takie systemy jak bazy danych przed wykonaniem kopii zapasowej. W efekcie po odzyskaniu mogą pojawić się niespójności w danych lub transakcjach.
Organizacje wymagające wysokiej odporności na cyberzagrożenia: PBS nie oferuje natywnie ochrony WORM ani backupu air-gapped. Aby zapewnić niezmienność kopii lub ich fizyczną izolację, organizacje zwykle muszą korzystać z ręcznego blokowania wersji backupu albo dodatkowej infrastruktury, na przykład taśm.
Organizacje wymagające szybkiego i niezawodnego odzyskiwania: PBS pozwala sprawdzić integralność kopii zapasowych, ale nie weryfikuje, czy chronione systemy rzeczywiście uruchomią się poprawnie po odzyskaniu. Przywracanie jest również ograniczone do Proxmox VE, bez obsługi odzyskiwania międzyplatformowego i równoległego, co w przypadku awarii na dużą skalę może wydłużyć czas przywracania środowiska.
PBS dobrze sprawdza się w organizacjach korzystających z prostych środowisk Proxmox VE. Wraz ze wzrostem wymagań dotyczących backupu jego natywne możliwości mogą jednak przestać wystarczać. W takiej sytuacji warto rozważyć bardziej kompleksową platformę klasy enterprise do ochrony danych.
ActiveProtect: zaawansowana ochrona danych dla Proxmox VE
ActiveProtect umożliwia ochronę innych platform wirtualizacyjnych, maszyn wirtualnych w chmurze publicznej oraz aplikacji SaaS z poziomu jednej platformy. W przypadku maszyn wirtualnych Proxmox VE oferuje jeden z najbardziej kompleksowych zestawów funkcji backupu dostępnych na rynku.
Kliknij tutaj, aby sprawdzić, jak ActiveProtect wypada na tle innych rozwiązań do backupu.
W porównaniu z PBS ActiveProtect rozwija jego podstawowe możliwości, oferując szerszą ochronę różnych typów zasobów, większą odporność na cyberzagrożenia oraz mechanizmy zwiększające pewność skutecznego odzyskiwania danych.
Wydajny i niezawodny backup
W środowisku Proxmox VE ActiveProtect wykorzystuje bezagentową architekturę backupu na poziomie hypervisora. Podobnie jak PBS korzysta z mechanizmu QEMU dirty bitmap do śledzenia zmienionych bloków, dzięki czemu po wykonaniu pierwszej kopii zapasowej przesyłane są wyłącznie zmodyfikowane dane. Dodatkowo autorska technologia SURE Technology stosuje globalną deduplikację obejmującą różne zasoby, co pozwala jeszcze bardziej ograniczyć ilość przesyłanych danych i wykorzystanie przestrzeni dyskowej, bez obniżania wydajności backupu.
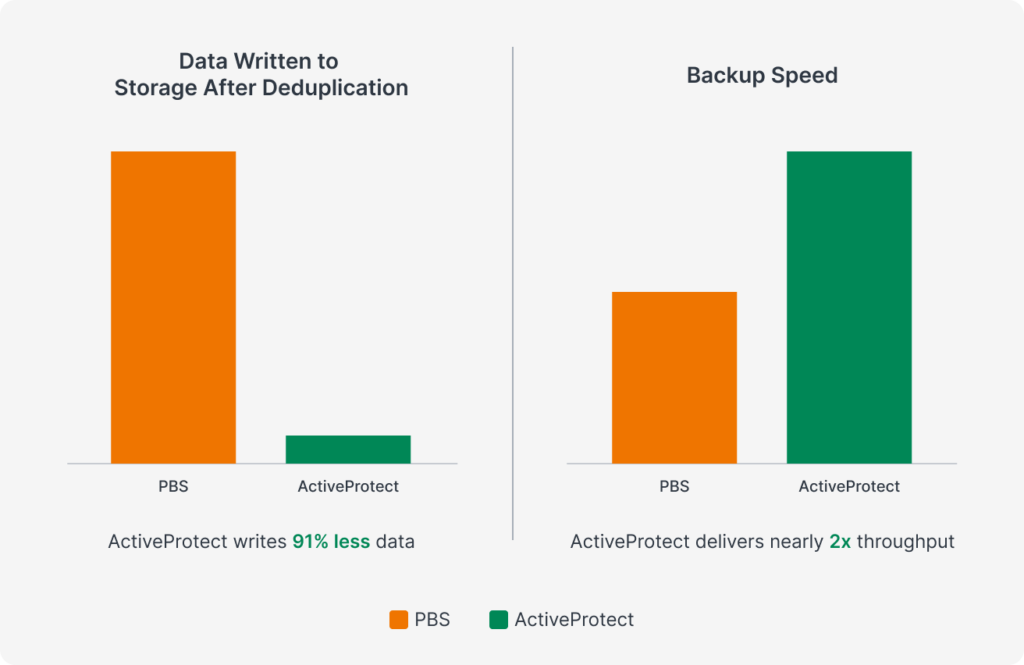
Według wewnętrznych testów w tym samym scenariuszu z pełną deduplikacją ActiveProtect zapisywał około 91% mniej danych niż PBS i osiągał niemal 2 razy wyższą przepustowość podczas jednoczesnego wykonywania backupów środowiska Proxmox. Wynika to między innymi z tego, że PBS nie obsługuje równoległego wykonywania zadań backupu.
ActiveProtect obsługuje również backup z uwzględnieniem spójności aplikacji. W przypadku organizacji korzystających z aplikacji o znaczeniu krytycznym pozwala to zwiększyć pewność, że dane zostaną poprawnie odzyskane.
Centralne i zautomatyzowane zarządzanie ochroną
ActiveProtect umożliwia centralne zarządzanie różnymi typami zasobów z poziomu jednego interfejsu, w tym także kopiami zapasowymi przechowywanymi poza główną lokalizacją.
Funkcja Auto Protection dodatkowo upraszcza codzienną administrację. Zasady backupu można przypisywać na poziomie klastra, węzła, puli zasobów lub tagu. Nowo tworzone maszyny wirtualne są automatycznie wykrywane i obejmowane ochroną zgodnie z przypisaną polityką, co ogranicza konieczność ręcznej konfiguracji i zmniejsza ryzyko pominięcia backupu.
Wbudowana odporność na cyberzagrożenia
W obliczu współczesnych ataków ransomware niezmienne kopie zapasowe oraz izolowane środowiska odzyskiwania odgrywają kluczową rolę w ochronie danych. W przypadku PBS wdrożenie niezmienności i ochrony air-gapped zazwyczaj wymaga ręcznej konfiguracji lub dodatkowej infrastruktury. ActiveProtect integruje te mechanizmy bezpośrednio z platformą backupową.
ActiveProtect oferuje natywną ochronę WORM. Po zapisaniu dane backupu mogą zostać automatycznie zablokowane na określony czas retencji, co uniemożliwia ich modyfikację lub usunięcie przez cały okres przechowywania.
Aby dodatkowo ograniczyć powierzchnię ataku, funkcja smart Air Gap w ActiveProtect zezwala na przesyłanie danych wyłącznie z autoryzowanych serwerów źródłowych i tylko w określonych przedziałach czasowych. Jeśli transfer zakończy się wcześniej, system automatycznie rozłącza połączenie, ograniczając czas ekspozycji bez konieczności ręcznej ingerencji.
Gotowość do szybkiego odzyskania danych
Możliwość skutecznego i szybkiego odzyskania danych to jeden z najważniejszych elementów ich ochrony. ActiveProtect obsługuje weryfikację kopii zapasowych, która automatycznie odtwarza chronione zasoby w odizolowanym środowisku, uruchamia system operacyjny i rejestruje przebieg całego procesu. Dzięki temu organizacje mogą potwierdzić, że backup rzeczywiście nadaje się do odzyskania, bez konieczności przeprowadzania ręcznych testów.
ActiveProtect nie tylko zwiększa pewność odzyskiwania, ale także przyspiesza cały proces. Wiele maszyn wirtualnych można przywracać jednocześnie za pomocą jednego kliknięcia. Platforma obsługuje również odzyskiwanie międzyplatformowe, umożliwiając przywracanie zasobów do obsługiwanych hypervisorów lokalnych lub do chmur publicznych, takich jak Microsoft Azure i Amazon EC2. Funkcje te pomagają ograniczyć przestoje i szybciej przywrócić działanie firmy po awarii.
Funkcja
PBS
ActiveProtect
Backup przyrostowy i deduplikacja
QEMU dirty bitmap + deduplikacja blokowa PBS
QEMU dirty bitmap + SURE Technology
Backup z uwzględnieniem spójności aplikacji
Niezmienność danych
Wyłącznie ręczne blokowanie wersji; WORM wymaga wykorzystania taśm
Natywna ochrona WORM
Weryfikacja możliwości odzyskania danych
Brak weryfikacji uruchomienia chronionych zasobów
Automatyczna weryfikacja backupu
Zakres Auto Protection
Klaster / węzeł
Klaster / węzeł / pula zasobów / tag
Równoległe odzyskiwanie
Przywracanie wielu maszyn wirtualnych jednocześnie za pomocą jednego kliknięcia
Odzyskiwanie międzyplatformowe
Przywracanie między środowiskami fizycznymi, wirtualnymi i chmurowymi
Podsumowanie
Wybór odpowiedniego rozwiązania do backupu powinien zaczynać się od analizy środowiska IT i wymagań dotyczących ochrony danych. Jeśli Proxmox jest główną platformą, a potrzeby związane z backupem pozostają stosunkowo proste, PBS może być w pełni wystarczający. Wraz z rozwojem infrastruktury i rosnącymi wymaganiami dotyczącymi odzyskiwania ActiveProtect zapewnia dodatkowe funkcje potrzebne do ochrony nowoczesnych środowisk firmowych.
https://blog.storageit.pl/blog/wp-content/uploads/2026/09/Zrzut-ekranu-2026-09-25-o-12.28.36.png7701928Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-09-25 12:50:422026-09-25 12:50:42Proxmox Backup Server czy inne rozwiązanie? Jak wybrać backup dla Proxmox VE
QNAP® Systems, Inc., wiodący innowator w dziedzinie rozwiązań obliczeniowych, sieciowych i pamięci masowej, ogłosił pomyślne zakończenie wstępnej fazy inicjatywy wdrożenia zgodności z unijnym Aktem w sprawie cyberodporności (EU Cyber Resilience Act – CRA). W odpowiedzi na obowiązkowe wymogi dotyczące raportowania incydentów wynikające z CRA, które wchodzą w życie 11 września 2026 r., firma QNAP kompleksowo zmodernizowała swoje mechanizmy kontroli cyberbezpieczeństwa oraz procedury powiadamiania w całym portfolio swoich produktów, zapewniając najwyższy poziom ochrony danych użytkownikom na całym świecie.
„Niezależnie od tego, czy chodzi o ochronę codziennych danych biznesowych, czy nowo powstających obciążeń AI, zabezpieczenie infrastruktury pamięci masowej i sieciowej, która przetwarza kluczowe dane, jest niezwykle ważną linią obrony” — powiedział Meiji Chang, Prezes QNAP. „Osiągnięcie tego wstępnego kamienia milowego w zakresie zgodności z unijnym CRA podkreśla nasze niezłomne zaangażowanie w ochronę danych klientów. QNAP będzie nadal wzmacniać bezpieczeństwo produktów oraz zarządzanie podatnościami, aby dostarczać niezawodne, odporne rozwiązania, chroniące przed ewoluującymi zagrożeniami o zasięgu globalnym”.
Aby zapewnić szybką i profesjonalną obsługę poważnych incydentów cyberbezpieczeństwa zgodnie z prawem, firma QNAP uruchomiła dedykowaną Platformę Raportowania Bezpieczeństwa QNAP. Za pośrednictwem tego portalu klienci z całego świata, użytkownicy końcowi oraz badacze cyberbezpieczeństwa mogą zgłaszać aktywnie wykorzystywane podatności lub poważne incydenty bezpośrednio do zespołu QNAP ds. reagowania na incydenty bezpieczeństwa produktów (QNAP PSIRT). Jako scentralizowany kanał raportowania zgodny z wymogami CRA, platforma ta umożliwia firmie QNAP wszczęcie ustawowych procedur reagowania w ciągu 24 godzin od otrzymania powiadomienia, przeprowadzenie błyskawicznej oceny ryzyka oraz wydanie biuletynów bezpieczeństwa i odpowiednich łatek w celu zminimalizowania ryzyka dla użytkowników.
Gotowość firmy QNAP do spełnienia międzynarodowych regulacji, w tym EU CRA oraz dyrektywy NIS2, opiera się na rygorystycznym cyklu bezpiecznego rozwoju oprogramowania. Dzięki certyfikatowi IEC 62443-4-1 w zakresie bezpiecznego rozwoju produktów, QNAP udowadnia stosowanie holistycznych ram bezpieczeństwa — od bezpiecznej inżynierii oprogramowania po dostosowanie do globalnych przepisów — tworząc w ten sposób solidne fundamenty pod ulepszone mechanizmy kontroli bezpieczeństwa i raportowania.
Te zgodne z dyrektywą CRA mechanizmy bezpieczeństwa i raportowania obejmują całą gamę produktów QNAP, w tym systemy pamięci masowej ZFS klasy enterprise, komercyjne serwery NAS do multimediów, urządzenia Edge AI NAS oraz rozwiązania sieciowe (routery i przełączniki). Firma QNAP nieustannie dąży do doskonalenia swojej architektury cyberbezpieczeństwa i procesów zarządzania podatnościami, aby pomagać organizacjom w budowaniu bezpiecznej infrastruktury IT, płynnie dostosowując się do ewoluujących wytycznych EU CRA i norm zharmonizowanych.
https://blog.storageit.pl/blog/wp-content/uploads/2026/09/pr-cra.jpg420800Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-09-24 15:10:022026-09-24 15:10:02QNAP osiąga wstępny próg zgodności z unijnym Aktem w sprawie cyberodporności (CRA), wzmacniając bezpieczeństwo produktów i proces raportowania incydentów
Tajpej, Tajwan, września 10, 2026 — QNAP® Systems, Inc., wiodący innowator w dziedzinie rozwiązań obliczeniowych, sieciowych i pamięci masowych, ogłosił dzisiaj, że z sukcesem uzyskał weryfikację procesu IEC 62443-4-1 od DEKRA, wiodącej na świecie niezależnej organizacji zajmującej się testowaniem, inspekcją i certyfikacją. Ten kamień milowy podkreśla ciągłe zaangażowanie firmy QNAP w bezpieczne procesy programistyczne, zarządzanie ryzykiem w cyberbezpieczeństwie oraz zgodność z międzynarodowymi standardami, dodatkowo umacniając zaufanie globalnych przedsiębiorstw, klientów przemysłowych i międzynarodowych partnerów z łańcucha dostaw do produktów i rozwiązań QNAP.
Weryfikacja procesu została przeprowadzona przez firmę DEKRA zgodnie z normą IEC 62443-4-1, wykorzystując rozległe możliwości grupy w zakresie cyberbezpieczeństwa na Tajwanie i w regionie Azji i Pacyfiku, aby płynnie dostosować QNAP do międzynarodowych ram. W oficjalnej ceremonii wręczenia certyfikatu wzięli udział: Meiji Chang, Prezes QNAP; Stan Zurkiewicz, Dyrektor Generalny (CEO) DEKRA; dr Kilian Avilés, Wiceprezes Wykonawczy Grupy DEKRA i Szef Regionu Azji i Pacyfiku; oraz przedstawiciele Onward Security. Był to ważny moment pogłębionej współpracy na rzecz podniesienia bezpieczeństwa globalnego łańcucha dostaw.
„Cyberbezpieczeństwo jest fundamentem rozwoju produktów QNAP i zaufania klientów” – powiedział Meiji Chang, Prezes QNAP. „Nieustannie wzmacniamy naszą architekturę bezpieczeństwa produktów, zarządzanie podatnościami i cykle bezpiecznego wytwarzania oprogramowania, aby dostarczać wysoce niezawodne i odporne rozwiązania. Uzyskanie weryfikacji procesu IEC 62443-4-1 jest kluczowym kamieniem milowym w naszym zarządzaniu bezpieczeństwem, demonstrującym nasze niezachwiane zaangażowanie w przestrzeganie międzynarodowych standardów i ochronę zasobów cyfrowych naszych klientów”.
„W erze hiperłączonych systemów, masowych przepływów danych i inteligentnych aplikacji, bezpieczeństwo i zaufanie są głównymi motorami innowacji przemysłowych” – stwierdził Stan Zurkiewicz, Prezes Zarządu i Dyrektor Generalny DEKRA. „DEKRA od dłuższego czasu wykorzystuje swoją niezależną i bezstronną wiedzę specjalistyczną w zakresie testowania, inspekcji i certyfikacji, aby pomagać globalnym przedsiębiorstwom budować weryfikowalne zaufanie w obliczu transformacji cyfrowych i zrównoważonego rozwoju. Jesteśmy zachwyceni, mogąc być świadkami uzyskania przez QNAP weryfikacji IEC 62443-4-1 i z niecierpliwością czekamy na napędzanie większej wartości w miarę integrowania się sektora technologicznego Tajwanu z rynkami globalnymi”.
Maxi Tsai, Dyrektor Generalny DEKRA DTS APAC DTS i Onward Security, zauważył: „Standard IEC 62443 wykracza poza samodzielne cechy produktu; ocenia on, czy organizacja potrafi systematycznie wdrażać wymagania dotyczące bezpieczeństwa w całym cyklu życia produktu — od projektowania, rozwoju i testowania, po wdrażanie i reagowanie na podatności. Pomyślna weryfikacja firmy QNAP dowodzi jej zdolności do instytucjonalizacji cyberbezpieczeństwa w ramach mechanizmów badawczo-rozwojowych i zarządzania. Jako główna siła napędowa cyberbezpieczeństwa firmy DEKRA w regionie Azji i Pacyfiku, Onward Security będzie nadal wspierać przedsiębiorstwa w nawigowaniu po skomplikowanych przepisach, przekształcając bezpieczeństwo w kluczowy wyróżnik rynkowy”.
Zespoły DEKRA i QNAP świętują osiągnięcie firmy QNAP w zakresie globalnych standardów cyberbezpieczeństwa produktów.
IEC 62443: Globalny standard cyberbezpieczeństwa OT i przemysłowego
Seria IEC 62443, opracowana przez Międzynarodową Komisję Elektrotechniczną (IEC), jest ostatecznym globalnym standardem cyberbezpieczeństwa dla systemów automatyki i sterowania przemysłowego (IACS). W miarę jak technologie informacyjne (IT) i technologie operacyjne (OT) ulegają konwergencji, urządzenia NAS, platformy przetwarzania brzegowego (edge computing) i sieciowe systemy pamięci masowych odgrywają coraz bardziej krytyczne role w infrastrukturze inteligentnej produkcji, energetyki i transportu. W konsekwencji prezentowanie weryfikowalnych możliwości bezpiecznego rozwoju stało się rygorystycznym warunkiem wstępnym wejścia na rynki globalne i do łańcuchów dostaw wysokiej klasy. Co więcej, norma IEC 62443, w odpowiedzi na wymogi nowej generacji, takie jak ustawa UE o cyberodporności (CRA), stanowi podstawę proaktywnego przestrzegania przepisów na poziomie globalnym.
W szczególności norma IEC 62443-4-1 nakłada rygorystyczne wymagania procesowe na cykl bezpiecznego rozwoju oprogramowania (SDL) dostawcy, oceniając, w jaki sposób bezpieczeństwo jest systematycznie integrowane od wstępnego planowania, projektowania i testowania, aż po wydanie produktu i jego długoterminową konserwację.
Bezpieczeństwo pełnego cyklu życia: Odpowiedź QNAP na globalną zgodność
QNAP integruje odporność na cyberzagrożenia w swojej podstawowej inżynierii poprzez długoterminowe inwestycje w swój Cykl Bezpiecznego Rozwoju (Secure Development Lifecycle), Zespół Reagowania na Incydenty Bezpieczeństwa Produktów (PSIRT) oraz testy przeprowadzane przez podmioty zewnętrzne. Weryfikacja DEKRA potwierdza zdolność firmy QNAP do utrzymania podejścia „Secure-by-Design” (bezpieczne z założenia) przez cały okres życia produktu. Ponadto, QNAP aktywnie reaguje na ryzyka w globalnym łańcuchu dostaw poprzez swoje ramy Zarządzania Ryzykiem Łańcucha Dostaw Oprogramowania (SSCRM) oraz kompleksowe Zestawienia Materiałowe Oprogramowania (SBOM). W obliczu zaostrzających się przepisów, ta solidna architektura bezpieczeństwa umożliwia klientom korporacyjnym i partnerom z łańcucha dostaw płynne poruszanie się w zaawansowanych wyzwaniach związanych ze zgodnością i ryzykiem
https://blog.storageit.pl/blog/wp-content/uploads/2026/09/DEKRA-IEC-62443-4-1_PR1319.jpg420800Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-09-10 07:35:552026-09-10 07:35:55QNAP uzyskuje weryfikację procesu DEKRA IEC 62443-4-1
W miarę jak analityka AI, monitoring w wysokiej rozdzielczości, badania medyczne i handel finansowy napędzają gwałtowny wzrost ilości danych w skali petabajtów, przedsiębiorstwa stają przed podwójnym zagrożeniem: ograniczeniami w skalowaniu pojemności oraz podatnością ciągłości biznesowej. Firma QNAP® Systems, Inc. ogłosiła dziś premierę systemu QuTS MEGA 2.0, systemu operacyjnego napędzającego jej rozwiązanie MEGA Scale-out NAS. Wprowadzając nową obsługę migawek (Snapshots) oraz międzyklastrowych kopii lustrzanych (Cross-Cluster Mirroring), QuTS MEGA 2.0 umożliwia przedsiębiorstwom budowę wielowarstwowej architektury ochrony danych i odzyskiwania po awarii (DR).
„Podczas zarządzania długoterminowymi danymi przedsiębiorstwa, prawdziwym sprawdzianem nie jest tylko ich przechowywanie — to natychmiastowe ich odzyskanie w przypadku wystąpienia awarii” — powiedział CT Cheng, Product Manager w firmie QNAP. „QuTS MEGA 2.0 opiera się na naszej wysoce skalowalnej architekturze, przekształcając ochronę danych i DR w natywne funkcje na poziomie platformy. Dzięki funkcji Cross-Cluster Mirroring pomagamy przedsiębiorstwom wzmocnić ciągłość biznesową przy minimalnym narzucie na zarządzanie w erze eksplozji danych”.
Najważniejsze nowości w QuTS MEGA 2.0
Kompleksowe DR: Migawki i Cross-Cluster Mirroring
Zapewnia migawki z określonego punktu w czasie, aby przeciwdziałać zagrożeniom ze strony oprogramowania ransomware i przypadkowym usunięciom danych. W połączeniu z Cross-Cluster Mirroring, migawki są w sposób ciągły replikowane do klastrów zapasowych w innej lokalizacji (offsite) w celu szybkiego przełączania awaryjnego (failover), gwarantując ciągłość biznesową podczas awarii głównej lokalizacji.
Rozproszona architektura oparta na Ceph do bezproblemowej rozbudowy w skali PB
Elastyczne skalowanie od 3 do 96 węzłów, unifikujące wiele węzłów pamięci masowej w jeden klaster i pulę pamięci. Każdy dodany węzeł zapewnia liniowy wzrost pojemności i wydajności wraz z Wysoką Dostępnością (HA).
Elastyczna ochrona danych równoważąca wydajność i efektywność
Obsługuje zarówno replikację, jak i kodowanie korekcyjne (Erasure Coding), umożliwiając administratorom IT dostosowanie strategii ochrony do konkretnych wymagań obciążenia.
Wysoka dostępność usług eliminująca pojedyncze punkty awarii
Rozprasza dane i usługi na wiele węzłów, aby zminimalizować ryzyko pojedynczego punktu awarii, zapewniając działanie aplikacji o krytycznym znaczeniu dla misji firmy.
Zarządzanie z jednego panelu za pomocą QCommander
Rozwiązuje problemy związane z zarządzaniem wieloma węzłami i klastrami dzięki wbudowanej scentralizowanej platformie QCommander, co drastycznie usprawnia operacyjne przepływy pracy IT.
Aby dowiedzieć się więcej o QuTS MEGA 2.0, odwiedź stronę rozwiązania QuTS MEGA Solution.
Dostępność oraz opcje wdrażania rozwiązań QNAP MEGA Scale-out NAS różnią się w zależności od regionu.
https://blog.storageit.pl/blog/wp-content/uploads/2026/08/QuTS-MEGA-2.0_PR1315_en.jpg420800Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-08-25 06:47:072026-08-25 06:47:07QNAP QuTS MEGA 2.0 wzmacnia ochronę i odzyskiwanie po awarii w NAS typu Scale-Out
Firma Synology ogłosiła wprowadzenie modelu DP5200, kompaktowego urządzenia ActiveProtect w formacie 1U, które zapewnia szeroką obsługę platform, możliwość zarządzania dużą liczbą zadań ochrony danych oraz zabezpieczenia wzmocnione mechanizmami AI dla rozwijających się organizacji i biur zdalnych.
„Współczesne firmy mają trudności ze znalezieniem rozwiązania do ochrony danych, które można skalować zgodnie z ich rzeczywistymi potrzebami bez zwiększania kosztów i złożoności zarządzania” – powiedział Jia-Yu Liu, Executive Vice President Data Protection Group w firmie Synology. „Projektując model DP5200, naszym celem było stworzenie oszczędnego pod względem zajmowanej przestrzeni, zintegrowanego rozwiązania dla organizacji i dostawców usług MSP, które można łatwo wdrożyć w oddziałach, lokalizacjach zdalnych oraz centrach danych, zapewniając przy tym maksymalną wartość biznesową.”
Jako część rodziny rozwiązań ActiveProtect, model DP5200 oferuje do 36 TB surowej pojemności w kompaktowej obudowie 1U oraz pełen zestaw funkcji klasy enterprise dostępnych w ActiveProtect Manager (APM), w tym:
Szerokie wsparcie dla różnych platform
Model DP5200 zapewnia ochronę szerokiego zakresu środowisk IT. Obejmuje to platformy wirtualizacyjne (VMware vSphere i Microsoft Hyper-V), infrastrukturę fizyczną (serwery z systemami Windows i Linux, komputery z systemem Windows oraz macOS), aplikacje SaaS (Microsoft 365), bazy danych (Oracle i Microsoft SQL) oraz serwery plików (obsługa systemów SMB, NetApp i Nutanix).
W planowanej aktualizacji APM 2.0* wsparcie zostanie rozszerzone o kolejne obciążenia, w tym Azure VM, Amazon EC2, Nutanix AHV, Proxmox VE oraz Google Workspace.
Scentralizowane zarządzanie na dużą skalę
Model DP5200 może działać jako samodzielny serwer kopii zapasowych, chroniący wszystkie obciążenia w ramach jednej lokalizacji, lub pełnić rolę centralnego serwera zarządzającego. W tym drugim scenariuszu umożliwia konsolidację nawet 120 000 obciążeń oraz monitorowanie 1000 serwerów w wielu lokalizacjach z poziomu jednego, centralnego interfejsu zarządzania.
Aktywna ochrona wspierana przez AI
Model DP5200 zwiększa poziom bezpieczeństwa, łącząc kontrolę dostępu opartą na uwierzytelnianiu wieloskładnikowym (MFA) z architekturą wzmocnioną mechanizmami AI. Rozwiązanie wspiera realizację strategii ochrony danych 3-2-1-1-0 dzięki wykorzystaniu niezmiennych kopii WORM, logicznego air gap oraz tieringu opartego na wersjach danych.
W nadchodzącej wersji APM 2.0 system przejdzie od modelu pasywnego odzyskiwania danych do aktywnej ochrony. Wykorzystując technologie AI i uczenia maszynowego (ML), będzie wykrywać anomalie podczas tworzenia kopii zapasowych oraz skanować dane pod kątem obecności złośliwego oprogramowania, pomagając zapewnić, że przyszłe procesy odtwarzania będą wolne od zagrożeń.
* APM 2.0 będzie dostępny w trzecim kwartale 2026 roku. Szczegółowe informacje można znaleźć na stron
https://blog.storageit.pl/blog/wp-content/uploads/2026/08/53065_1.jpg7201280Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-08-06 07:03:202026-08-06 07:03:20Synology wprowadza DP5200, kompaktowe urządzenie ActiveProtect 1U do ochrony danych dla rozwijających się organizacji i biur zdalnych
Infrastruktura IT to nie tylko sprzęt. To także pewność, że w razie potrzeby możesz liczyć na wsparcie ekspertów..
Dobrze zaprojektowana infrastruktura IT pozostaje praktycznie niewidoczna. Dane są zawsze dostępne, aplikacje działają płynnie, użytkownicy mogą pracować bez zakłóceń, a kopie zapasowe wykonują się automatycznie w tle. Dopiero w momencie awarii okazuje się, jak dużą wartość ma niezawodne wsparcie techniczne.
Jak szybko producent odpowie na zgłoszenie? Ile potrwa wymiana uszkodzonego sprzętu? Czy można skonsultować plan rozbudowy infrastruktury z ekspertami, którzy znają specyfikę danego środowiska?
Dla organizacji, których ciągłość działania zależy od dostępności systemów IT, odpowiedzi na te pytania są równie istotne jak wydajność, pojemność czy możliwości rozbudowy.
Dlatego powstał Synology Care – program wsparcia technicznego, który pozwala dopasować poziom usług do znaczenia infrastruktury. Zamiast jednego, uniwersalnego modelu obsługi oferuje kilka poziomów wsparcia – od standardowej pomocy biznesowej po usługi przeznaczone dla środowisk o krytycznym znaczeniu.
Dlaczego wsparcie techniczne ma dziś większe znaczenie niż kiedykolwiek
Jeszcze niedawno decyzje dotyczące zakupu infrastruktury IT opierały się przede wszystkim na parametrach sprzętu i długości gwarancji. Dziś organizacje oczekują znacznie więcej.
Systemy pamięci masowej stanowią dziś fundament środowisk zwirtualizowanych, aplikacji biznesowych, platform monitoringu, infrastruktury kopii zapasowych oraz systemów obsługujących kluczowe procesy biznesowe. Ponieważ wiele organizacji działa przez całą dobę, nawet krótka przerwa w dostępności usług może oznaczać spadek produktywności, zakłócenia w działalności lub wymierne straty finansowe.
Jednocześnie organizacje muszą mierzyć się z rosnącymi zagrożeniami cyberbezpieczeństwa, coraz bardziej rygorystycznymi wymaganiami dotyczącymi zgodności z przepisami oraz rosnącymi oczekiwaniami w zakresie dostępności usług.
W efekcie wsparcie techniczne przestało być oceniane wyłącznie przez pryzmat długości gwarancji. Dziś organizacje zadają zupełnie inne pytania:
Jak szybko zespół wsparcia odpowie na zgłoszenie?
Jak długo potrwa wymiana uszkodzonego sprzętu?
Czy pomoc jest dostępna również poza standardowymi godzinami pracy?
Czy można skonsultować plany rozwoju infrastruktury z doświadczonymi specjalistami?
Czy dostępne są usługi, które pomagają ograniczyć przestoje i lepiej chronić dane?
Synology Care odpowiada na te potrzeby, rozszerzając standardowe wsparcie produktowe o różne poziomy usług, dopasowane do wymagań i priorytetów organizacji.
Czym jest Synology Care?
Synology Care to wielopoziomowy program wsparcia przeznaczony dla organizacji każdej wielkości – od firm korzystających z pojedynczego serwera NAS po przedsiębiorstwa zarządzające infrastrukturą pamięci masowej o krytycznym znaczeniu.
W zależności od wybranego poziomu usług organizacje mogą skorzystać z:
wsparcia technicznego dostępnego nawet przez całą dobę, siedem dni w tygodniu,
krótszego gwarantowanego czasu pierwszej odpowiedzi,
rozszerzonych usług RMA,
dedykowanego Technical Account Managera (TAM),
konsultacji technicznych,
infolinii wsparcia w sytuacjach awaryjnych,
usługi Keep Your Hard Drive,
wymiany sprzętu na miejscu u klienta dla kwalifikujących się środowisk enterprise.
Takie podejście pozwala dopasować poziom wsparcia do znaczenia infrastruktury IT oraz elastycznie rozszerzać zakres usług wraz z rozwojem organizacji i zmieniającymi się potrzebami biznesowymi.
Cztery poziomy wsparcia dopasowane do różnych potrzeb biznesowych
Nie każda infrastruktura pamięci masowej pełni w organizacji tę samą rolę. Archiwum plików ma zupełnie inne wymagania dotyczące dostępności niż macierz obsługująca systemy produkcyjne czy środowiska zwirtualizowane.
Dlatego Synology Care oferuje cztery poziomy usług, które odpowiadają różnym potrzebom biznesowym.
Essential
Core
Pro
Mission Critical
Dostępność
Dostępny
(dla wybranych produktów enterprise)
Q1 2027**
Q4 2026**
Dostępny
Przeznaczenie
Wybrane produkty enterprise***
NAS i ActiveProtect
Infrastruktura rackmount
PAS & PAX enterprise storage
Wsparcie techniczne
Business Support
24/7
24/7
24/7
Docelowy czas pierwszej odpowiedzi
8 godzin roboczych*
8 godzin
4 godziny
2 godziny
Usługa RMA
Za pośrednictwem Partnera Synology
Direct RMA
Next Business Day
Wymiana na miejscu w ciągu 4 godzin
Technical Account Manager
—
—
✓
✓
Konsultacje techniczne
—
—
✓
✓
Infolinia wsparcia w sytuacjach awaryjnych
—
—
✓
✓
Keep Your Hard Drive
—
—
Opcja dodatkowa
Opcja dodatkowa
*Czas pierwszej odpowiedzi realizowany jest w modelu best effort. Dostępność usług oraz ich zakres zależą od wybranego poziomu Synology Care i kwalifikujących się produktów.
**Szacowana dostępność. Terminy wprowadzenia poziomów Core i Pro mogą ulec zmianie.
***Synology Care Essential jest dostępny bez dodatkowych opłat dla wybranych rozwiązań rackmount Synology, w tym serii FS, UC, SA, HD, XS, XS+ oraz DP. Dzięki temu organizacje mogą korzystać z usługi Business Support już od pierwszego dnia, bez konieczności zakupu dodatkowego planu wsparcia.
Program Synology Care jest rozwijany etapami. Obecnie dostępny jest poziom Mission Critical, a kolejne poziomy usług będą wprowadzane zgodnie z harmonogramem rozwoju programu.
Jakie korzyści oferuje Synology Care?
Szybszy dostęp do wsparcia technicznego
W przypadku awarii liczy się każda minuta. Synology Care zapewnia określony czas pierwszej odpowiedzi, dzięki czemu administratorzy mogą szybciej nawiązać kontakt z zespołem wsparcia technicznego i sprawniej rozpocząć rozwiązywanie problemu.
Naszym celem jest, aby każda pierwsza odpowiedź miała realną wartość. Zamiast jedynie potwierdzać przyjęcie zgłoszenia, inżynierowie Business Support starają się już na początku przekazać wstępną analizę problemu, konkretne wskazówki dotyczące diagnostyki lub jasno określone kolejne kroki prowadzące do jego rozwiązania.
W zależności od wybranego poziomu usług docelowy czas pierwszej odpowiedzi wynosi od ośmiu godzin roboczych do zaledwie dwóch godzin w przypadku poziomu Mission Critical.
Szybsza wymiana sprzętu
Rozszerzone usługi RMA pomagają ograniczyć przestoje, skracając czas wymiany uszkodzonego sprzętu. Klienci korzystający z poziomu Mission Critical mogą skorzystać z usługi wymiany sprzętu na miejscu w ciągu czterech godzin, zaprojektowanej z myślą o środowiskach, w których ciągłość działania ma kluczowe znaczenie.
Większa kontrola nad wrażliwymi danymi
W wielu organizacjach uszkodzone nośniki danych muszą pozostać na miejscu ze względu na wymogi zgodności z przepisami lub wewnętrzne polityki bezpieczeństwa.
Usługa Keep Your Hard Drive jest dostępna jako opcjonalne rozszerzenie wybranych poziomów Synology Care. Dzięki niej organizacja może zatrzymać uszkodzony dysk, a jednocześnie otrzymać urządzenie zastępcze w ramach programu wsparcia. To szczególnie istotne dla instytucji publicznych, placówek ochrony zdrowia, instytucji finansowych oraz innych organizacji działających w branżach podlegających regulacjom.
Wsparcie ekspertów wykraczające poza rozwiązywanie bieżących problemów
Wyższe poziomy usług zapewniają dostęp do dedykowanego Technical Account Managera (TAM), który wspiera organizację nie tylko podczas obsługi zgłoszeń, lecz także przy planowaniu rozwoju infrastruktury, konsultacjach architektury oraz omawianiu najlepszych praktyk.
Dzięki temu wsparcie staje się długofalowym partnerstwem, a nie wyłącznie reakcją na pojawiające się problemy techniczne.
Wsparcie, które rozwija się razem z Twoją infrastrukturą
Potrzeby infrastruktury IT zmieniają się wraz z rozwojem organizacji. Model wsparcia, który sprawdza się dziś, za jakiś czas może już nie odpowiadać nowym wymaganiom.
Dlatego Synology Care zostało zaprojektowane tak, aby rozwijać się razem z Twoją infrastrukturą. Organizacje mogą wybrać poziom wsparcia najlepiej odpowiadający bieżącym potrzebom, a następnie dostosowywać go wraz z rozwojem środowiska IT i zmieniającymi się wymaganiami biznesowymi.
Jak wybrać odpowiedni poziom Synology Care?
Dopasuj poziom wsparcia do potrzeb swojej organizacji
Wybierając poziom Synology Care, warto wziąć pod uwagę nie tylko sam sprzęt, ale przede wszystkim rolę, jaką pełni on w Twojej organizacji.
Zastanów się:
Czy przestój systemu miałby istotny wpływ na ciągłość działania organizacji?
Czy Twoja infrastruktura obsługuje usługi działające przez całą dobę, siedem dni w tygodniu?
Czy ze względów związanych z bezpieczeństwem lub zgodnością z przepisami musisz zachować uszkodzone nośniki danych?
Czy wraz z rozwojem infrastruktury potrzebujesz stałego wsparcia i konsultacji technicznych?
Im większe znaczenie infrastruktura IT ma dla ciągłości działania organizacji, tym większe korzyści może przynieść wybór wyższego poziomu usług Synology Care.
Mission Critical – pierwszy dostępny poziom Synology Care
Program Synology Care jest wdrażany etapami. Jako pierwszy dostępny jest poziom Mission Critical, zaprojektowany z myślą o macierzach enterprise z serii PAS i PAX.
Ten najwyższy poziom wsparcia obejmuje:
całodobowe wsparcie techniczne dostępne 24/7,
docelowy czas pierwszej odpowiedzi wynoszący 2 godziny,
wymianę sprzętu na miejscu w ciągu 4 godzin,
dedykowanego Technical Account Managera (TAM),
konsultacje techniczne,
infolinię wsparcia w sytuacjach awaryjnych,
opcjonalną usługę Keep Your Hard Drive.
Kolejne poziomy Synology Care będą udostępniane w następnych etapach rozwoju programu, dzięki czemu coraz więcej organizacji będzie mogło korzystać ze wsparcia dopasowanego do potrzeb swojej infrastruktury.
Dostępność programu Synology Care
Obecnie poziom Mission Critical jest dostępny w największych miastach wybranych krajów Europy i Eurazji, w tym:
Europa Zachodnia: Wielka Brytania, Francja, Niemcy, Belgia, Holandia, Szwajcaria, Austria
Europa Południowa: Hiszpania, Włochy, Grecja
Europa Środkowo-Wschodnia: Polska, Czechy, Chorwacja, Słowenia, Rumunia, Litwa, Estonia, Ukraina
Eurazja: Turcja, Kazachstan
Dostępność usługi może zostać rozszerzona o kolejne kraje i lokalizacje po przeprowadzeniu oceny możliwości świadczenia usług.
Dowiedz się więcej o Synology Care
Synology Care to znacznie więcej niż rozszerzona gwarancja. To kompleksowy program wsparcia, który pomaga organizacjom zwiększyć odporność infrastruktury IT, ograniczyć przestoje oraz wybrać poziom usług najlepiej odpowiadający znaczeniu ich środowiska IT.
Niezależnie od tego, czy zarządzasz pojedynczym serwerem NAS, infrastrukturą rackmount czy macierzami klasy enterprise, odpowiednio dobrany poziom wsparcia zwiększa komfort codziennej pracy, pomaga ograniczyć ryzyko przestojów i zapewnia większą pewność działania infrastruktury.
Pobierz przewodnik po Synology Care
Chcesz poznać pełną ofertę usług, porównać wszystkie poziomy wsparcia i dowiedzieć się więcej o dostępności programu?
Jeśli chcesz dowiedzieć się, który poziom Synology Care będzie najlepszym wyborem dla Twojej organizacji lub masz pytania dotyczące dostępności usług, wdrożenia czy obsługiwanych produktów, jesteśmy do Twojej dyspozycji.
Nasi specjaliści pomogą Ci wybrać odpowiedni poziom wsparcia i odpowiedzą na wszystkie pytania dotyczące programu Synology Care oraz rozwiązań najlepiej dopasowanych do Twojej infrastruktury.
https://blog.storageit.pl/blog/wp-content/uploads/2026/08/synology_care.webp6751200Marcinhttps://blog.storageit.pl/blog/wp-content/uploads/2022/04/blog_logo_2.pngMarcin2026-08-04 09:18:482026-08-04 09:18:48Synology Care – wsparcie, które rozwija się razem z Twoją infrastrukturą