QNAP® Systems, Inc., wiodący innowator w dziedzinie rozwiązań z zakresu pamięci masowych, sieci i ochrony danych, udostępnił dziś najnowszą wersję systemu operacyjnego dla serwerów NAS – QTS 6.1 Beta. Zaprojektowany z myślą o użytkownikach indywidualnych, domowych oraz małych i średnich przedsiębiorstwach (MŚP), system QTS 6.1 Beta wprowadza uproszczony interfejs wizualny, usprawnia konfigurację systemu i wzmacnia bezpieczeństwo logowania, znacznie ułatwiając użytkownikom zarządzanie danymi na serwerze NAS i jego codzienną konserwację.

„Wraz z ciągłym przyrostem cyfrowych danych, oczekiwania użytkowników wobec serwerów NAS ewoluowały – zamiast przytłaczającej liczby funkcji, szukają oni dziś bardziej intuicyjnej i bezpiecznej codziennej obsługi” — powiedział David Hu, Product Manager w firmie QNAP. „QTS 6.1 odpowiada na te potrzeby, znacznie obniżając techniczną barierę wejścia. Dzięki przeprojektowanemu, przejrzystemu interfejsowi, uproszczonym krokom konfiguracji i wzmocnionym mechanizmom bezpieczeństwa, zarówno użytkownicy domowi, jak i zespoły biznesowe mogą z łatwością i pełnym zaufaniem zarządzać swoimi kluczowymi danymi oraz je chronić”.

Kluczowe funkcje

Nowy, przejrzysty interfejs: Menu i ikony stały się prostsze, zapewniając intuicyjne i komfortowe wrażenia wizualne. Inicjalizacja systemu odbywa się za pomocą kreatora krok po kroku, dzięki czemu konfigurację można łatwo przeprowadzić, postępując zgodnie z instrukcjami na ekranie. Pulpit nawigacyjny (Dashboard) gromadzi w jednym widoku informacje o kondycji systemu, obciążeniu procesora i pamięci RAM, pojemności pamięci masowej oraz temperaturach. Poszczególne karty widżetów można swobodnie dodawać lub usuwać, a sam układ można synchronizować między wieloma urządzeniami za pośrednictwem konta QNAP.

Uproszczone zarządzanie kontami i logowanie bezhasłowe: Po powiązaniu konta NAS z kontem QNAP użytkownicy mogą logować się bezpośrednio, bez konieczności zapamiętywania dodatkowych haseł. Wsparcie dla standardu kluczy FIDO2 Passkey pozwala na bezpieczne logowanie przy użyciu fizycznych kluczy sprzętowych (np. YubiKey) lub wbudowanych metod uwierzytelniania biometrycznego urządzeń, takich jak Touch ID i Windows Hello, eliminując poleganie wyłącznie na tradycyjnych hasłach. FIDO2 to niezwykle silny, odporny na ataki phishingowe standard uwierzytelniania, który drastycznie podnosi bezpieczeństwo procesu logowania.

Wznawianie przerwanych zadań backupu: Narzędzie Snapshot Replica obsługuje teraz funkcję wznawiania przerwanych transferów. W przypadku zerwania połączenia proces backupu nie jest rozpoczynany od nowa, lecz kontynuowany od momentu zatrzymania, co znacznie oszczędza czas oraz przepustowość sieci. Jest to funkcja szczególnie przydatna przy przesyłaniu dużych migawek i w środowiskach o mniej stabilnych połączeniach sieciowych, poprawiająca ogólną wydajność i odporność operacji backupu na usterki.

Rdzeń systemu zaktualizowany do jądra Linux Kernel 6.6: Przejście na nowszą wersję jądra Linux 6.6 gwarantuje znacznie stabilniejsze działanie przy dużych obciążeniach, mocniejszą ochronę przed nowymi zagrożeniami bezpieczeństwa oraz rozszerzoną kompatybilność ze sprzętem nowej generacji, zapewniając serwerom NAS solidniejsze i niezawodne fundamenty operacyjne.

Obsługa licznych aplikacji AI: Dzięki nowemu środowisku AI Service Center użytkownicy mogą wybierać między uruchamianiem modeli AI lokalnie (na serwerze NAS) lub w chmurze, optymalizując balans pomiędzy szybkością, kosztami a prywatnością danych. W połączeniu z wyszukiwaniem semantycznym opartym na języku naturalnym w aplikacji Qsirch, użytkownicy mogą z łatwością odnajdywać pliki za pomocą prostych, opisowych poleceń. Nowa usługa QuAgent pozwala dodatkowo na kontrolowanie kondycji systemu i zarządzanie plikami poprzez interfejs konwersacyjny, a sztuczna inteligencja potrafi pomóc w procesie planowania wykorzystania przestrzeni dyskowej. (Więcej informacji na temat obsługiwanych modeli AI oraz sprzętu dedykowanego pod konkretne funkcje sztucznej inteligencji można znaleźć w wymaganiach systemowych poszczególnych aplikacji).

Wsparcie dla kart graficznych Intel® Arc™ Pro B70: Po zainstalowaniu w serwerze NAS procesora graficznego Arc Pro B70, użytkownicy mogą od teraz wygodnie sprawdzać model karty, jej temperatury, aktualne obciążenie oraz zużycie pamięci VRAM bezpośrednio w systemowym Panelu sterowania (Control Panel), co znacznie ułatwia integrację i monitorowanie tego komponentu obok pozostałego sprzętu.

Nowy system operacyjny QTS 6.1 Beta jest już dostępny w Centrum pobierania (Download Center).

Uwaga: Dostępność niektórych funkcji zależy od konkretnego modelu NAS, specyfikacji sprzętowej i wersji oprogramowania. Dokładne informacje na temat dostępności można znaleźć na oficjalnych stronach produktowych i w dokumentacji QNAP.
Niemal 30% dostawców usług MSP jedynie wychodzi na zero, mimo że rynek usług zarządzanych stale rośnie. Sam rozwój działalności nie oznacza jeszcze wzrostu rentowności.

W przypadku wielu firm MSP wraz ze skalą rosną również koszty związane z obsługą backupu. Problemem nie jest jeden duży wydatek, lecz wiele ukrytych kosztów, które z miesiąca na miesiąc stopniowo obniżają marżę. Przyjrzyjmy się, gdzie dokładnie się pojawiają.

5 ukrytych czynników, które obniżają rentowność

  1. Zbyt wiele narzędzi: Czasem jedno rozwiązanie do backupu obsługuje tylko wybrane typy zasobów. Innym razem dostawcy rozdzielają funkcje między kilka produktów, osobno dla maszyn wirtualnych, Microsoft 365 czy urządzeń końcowych. W efekcie, aby zapewnić pełną ochronę, trzeba korzystać z kilku narzędzi jednocześnie. To zwiększa zarówno koszty, jak i nakład pracy związany z zarządzaniem. Osobne konsole oznaczają też więcej czasu poświęcanego na samo sprawdzanie statusu, szczególnie przy obsłudze wielu klientów.
  1. Złożone narzędzia i zbyt mało automatyzacji: Warto zadać sobie kilka prostych pytań. Czy nowe zasoby są automatycznie obejmowane ochroną? Czy włączenie ochrony niezmiennych kopii wymaga dodatkowej konfiguracji? Czy jedna polityka backupu może realizować zasadę 3-2-1-1-0? Jeśli odpowiedź brzmi „nie”, właśnie tam zaczynają pojawiać się ukryte koszty. Inżynier IT musi poświęcić dodatkowy czas na wykonanie tych zadań, a skomplikowane interfejsy zwiększają także koszty szkoleń. Im więcej czynności trzeba wykonywać ręcznie, tym większe ryzyko błędu.
  1. Mało elastyczna architektura pamięci masowej: Wyobraźmy sobie klienta, który ze względów zgodności musi przechowywać kopie zapasowe przez kilka lat. Jeśli rozwiązanie nie obsługuje warstwowania danych, archiwalne kopie przez cały ten czas zajmują kosztowną przestrzeń na podstawowej pamięci masowej. Brak deduplikacji dodatkowo zwiększa zapotrzebowanie na pojemność, a tym samym podnosi koszty po stronie MSP.
  1. Nieefektywny transfer danych: To jeden z najczęściej pomijanych czynników, ponieważ nie pojawia się w kosztach tak wyraźnie jak opłata licencyjna. Wiele rozwiązań nie oferuje deduplikacji po stronie źródła. Gdy pełne dane klienta są przesyłane do środowiska hostowanego przez MSP, niewłaściwie zaplanowana przepustowość może szybko przełożyć się na dodatkowe opłaty za transfer.
  1. Nakładające się modele licencyjne: Wielu dostawców backupu nalicza osobne opłaty za chronione urządzenia, użytkowników, pojemność pamięci masowej oraz funkcje zaawansowane. Wraz z rozwojem środowiska klienta rosną więc także koszty licencji. Oznacza to, że większa skala działalności nie zawsze przekłada się na lepszą marżę.

Na szczęście tych problemów można uniknąć i nie wymaga to przebudowy całego modelu działania MSP. Wystarczy wybrać platformę backupową zaprojektowaną tak, aby od początku eliminować tego typu pułapki.

Jak ActiveProtect zmienia czynniki obniżające rentowność w źródła zysku

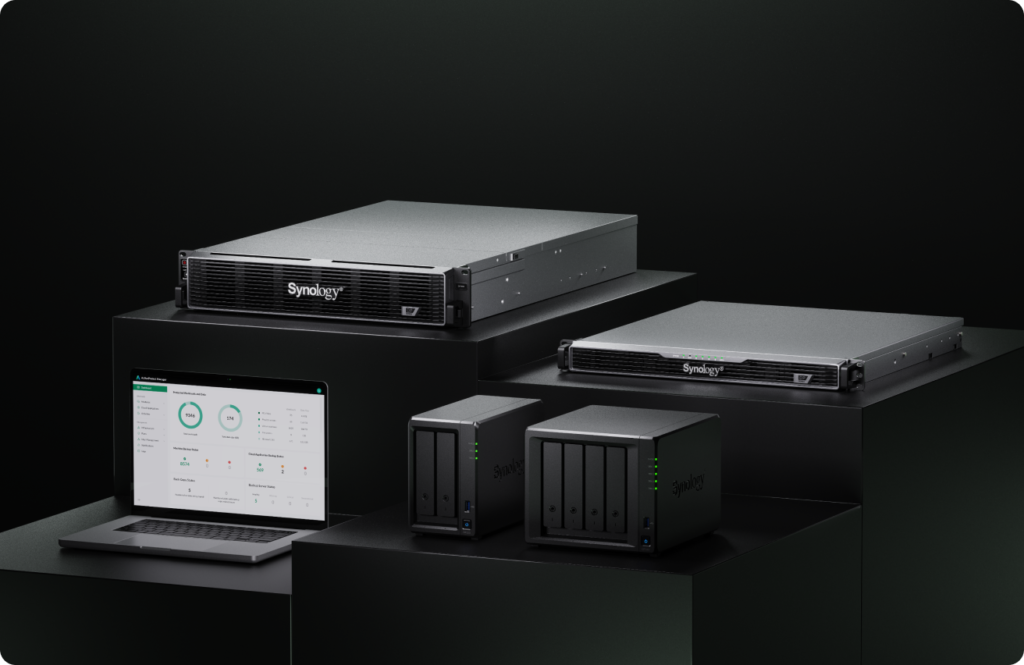
ActiveProtect to kompleksowe rozwiązanie Synology do backupu, które upraszcza ochronę danych i codzienne zarządzanie. Jednocześnie pomaga firmom MSP lepiej kontrolować koszty i zwiększać rentowność wraz z rozwojem działalności.

Jedna platforma, centralne zarządzanie

ActiveProtect został zaprojektowany jako jedno rozwiązanie do obsługi usług MSP, obejmujące urządzenia fizyczne, maszyny wirtualne, środowiska IaaS i SaaS, serwery plików oraz bazy danych. Dzięki temu nie trzeba łączyć kilku osobnych narzędzi, aby zapewnić pełną ochronę.

Centralna konsola pozwala dodatkowo zarządzać środowiskami wszystkich klientów z jednego miejsca i stosować polityki ochrony w modelu wielodostępnym. Codzienne, automatyczne podsumowania wysyłane e-mailem pokazują skuteczność backupu bez konieczności ręcznego logowania się do systemu i sprawdzania statusu.

Prostsza obsługa dzięki automatyzacji

ActiveProtect automatyzuje cały cykl życia backupu, ograniczając liczbę ręcznych czynności potrzebnych do zarządzania usługami ochrony danych na większą skalę.

Gdy w środowisku pojawiają się nowe zasoby, funkcja Auto-Protect automatycznie je wykrywa i przypisuje do wcześniej zdefiniowanych polityk backupu. Jeśli zastosowany plan ochrony obejmuje niezmienność danych, funkcja ta jest włączana automatycznie, a okres blokady zostaje dopasowany do skonfigurowanej polityki przechowywania.

Po wykonaniu każdej kopii zapasowej system automatycznie uruchamia punkt odzyskiwania we wbudowanym sandboxie, aby zweryfikować możliwość przywrócenia danych. Cały proces jest rejestrowany i może być wykorzystany w raportach SLA.

ActiveProtect automatycznie usuwa również dane backupowe po usunięciu chronionych zasobów źródłowych lub po upływie okresu przechowywania, ograniczając bieżące zadania administracyjne.

Automatyzując ochronę, weryfikację, retencję i porządkowanie danych, ActiveProtect pomaga firmom MSP zmniejszyć nakład pracy operacyjnej, ograniczyć ryzyko błędów i sprawniej rozwijać usługi wraz ze wzrostem skali działalności.

Efektywne wykorzystanie pamięci masowej przy długim okresie przechowywania

ActiveProtect ogranicza zużycie przestrzeni dzięki technologii SURE, która łączy backup przyrostowy z wielopoziomową deduplikacją. Pozwala to zmniejszyć zapotrzebowanie na przestrzeń nawet o 80%, a tym samym znacząco ograniczyć koszty infrastruktury.

W przypadku długoterminowego przechowywania ActiveProtect automatycznie przenosi starsze wersje kopii zapasowych do tańszych magazynów obiektowych, takich jak C2 Object Storage, Wasabi Cloud Storage oraz inne rozwiązania zgodne z S3. Dzięki temu dane archiwalne mogą być przechowywane bardziej ekonomicznie. Dodatkową oszczędność miejsca zapewniają polityki retencji GFS, które zachowują tylko te punkty odzyskiwania, które są potrzebne do spełnienia wymagań dotyczących przechowywania danych, zamiast utrzymywać każdą wersję backupu.

Inteligentne zarządzanie ruchem w całym środowisku

Deduplikacja po stronie źródła ogranicza ilość danych jeszcze przed ich wysłaniem ze środowiska klienta, co pomaga zmniejszyć obciążenie sieci i koszty transferu.

Nawet przy bardzo dużych wolumenach danych ActiveProtect umożliwia definiowanie limitów przepustowości dla poszczególnych klientów lub całego środowiska. Inteligentny mechanizm przydzielania pasma dynamicznie rozdziela dostępne zasoby między równoległe zadania backupu. Pomaga to uniknąć przeciążenia sieci i jednocześnie ogranicza ryzyko nieprzewidzianych kosztów transferu.

Przewidywalne koszty i większa marża

W przeciwieństwie do wielu tradycyjnych platform backupowych ActiveProtect opiera się na jednorazowym zakupie sprzętu. Nie wymaga dodatkowych opłat za funkcje zaawansowane ani cyklicznych opłat za oprogramowanie naliczanych na podstawie liczby urządzeń, kont czy pojemności. Daje to firmom MSP większą elastyczność w ustalaniu cen i więcej przestrzeni na marżę.

Na podstawie publicznie dostępnych danych cenowych całkowity koszt posiadania ActiveProtect może być nawet około 7 razy niższy niż w przypadku konkurencyjnych rozwiązań.

Czynnik obniżający rentowność Skutek Jak pomaga ActiveProtect
Zbyt wiele narzędzi Koszty operacyjne Jedna platforma + centralne zarządzanie
Ograniczona automatyzacja Koszty pracy i szkoleń Automatyzacja całego cyklu życia
Mało elastyczna pamięć masowa Koszty przechowywania danych SURE + warstwowanie danych + retencja GFS
Nieefektywny transfer danych Koszty przepustowości i transferu danych Deduplikacja po stronie źródła + centralne zarządzanie ruchem
Nakładające się modele licencyjne Cykliczne koszty oprogramowania Jednorazowy zakup sprzętu


W obliczu rosnącego zagrożenia atakami typu ransomware i coraz większego skomplikowania hybrydowych środowisk IT, odporność (resilience) przedsiębiorstw jest wystawiona na bezprecedensową próbę. Firma QNAP® Systems, Inc., wiodący innowator w obszarze rozwiązań pamięci masowych, sprzętu sieciowego oraz obliczeniowego, ogłosiła dziś premierę swojego całkowicie nowego rozwiązania dla przedsiębiorstw, HDP for Business Beta. Eliminując potrzebę stosowania kosztownych, dedykowanych urządzeń (appliances) do tworzenia backupu, środowisko HDP for Business pozwala firmom wykorzystać istniejące serwery QNAP NAS jako scentralizowane centra kopii zapasowych i weryfikacji procesu odzyskiwania, zapewniając bezpieczną ochronę danych w środowiskach wielolokalizacyjnych przy zoptymalizowanym wskaźniku całkowitych kosztów utrzymania (TCO).

„Największą bolączką w temacie korporacyjnego backupu jest ciągła niepewność — samo wykonywanie kopii zapasowych, bez realnej pewności, że w chwili kryzysu zadziała procedura przywracania danych (restore)” — mówi Jack Wang, Product Manager w firmie QNAP. „Z tego powodu w centrum HDP for Business umieściliśmy zautomatyzowane procesy weryfikacji przywracania oraz nagrywania procesu bootowania, dostarczając w pełni weryfikowalny i udokumentowany dowód odzyskania danych. Tego typu podejście znacznie upraszcza audyty IT, a jednocześnie służy jako kluczowa linia obrony przed atakami ransomware, gwarantując organizacjom utrzymanie ciągłości biznesowej”.

Ujednolicona integracja eliminująca tzw. silosy IT (silosowe gromadzenie danych) w przedsiębiorstwie

Nowoczesna firmowa infrastruktura IT to skomplikowana tkanka maszyn wirtualnych, fizycznych serwerów i macierzy pochodzących od wielu różnych producentów, co generuje mocno pofragmentowany i trudny w zarządzaniu system ochrony danych. HDP for Business konsoliduje heterogeniczne obciążenia lokalne (on-premises) i w obrębie przetwarzania brzegowego (edge) w jedną, zunifikowaną platformę. Środowisko obsługuje wirtualizatory maszyn wirtualnych (VMware®, Microsoft® Hyper-V, Proxmox®), stacje końcowe (Windows® PC / Server), serwery plików (Nutanix®, NetApp®, serwery QNAP NAS, usługi SMB/rsync) oraz środowiska bazodanowe (Oracle®, Microsoft® SQL Server). Organizacje mogą w ten sposób zapomnieć o operowaniu dziesiątkami rozproszonych narzędzi backupowych, drastycznie upraszczając sobie operacje IT.

Natywne zabezpieczenia i absolutna odporność przed ransomware

W modelu architektury zabezpieczeń Zero Trust (zerowego zaufania) to właśnie zapisy backupowe pełnią rolę ostatecznej linii obrony. HDP for Business implementuje trzy rdzenne systemy ochrony z myślą o zachowaniu całkowitej niezmienności i fizycznej izolacji archiwizowanych danych:

  • Niezmienne kopie zapasowe (Immutable Backup): Poprzez integrację z natywnym systemem operacyjnym QuTS hero, wolumeny backupu zostają zablokowane tuż po samym zapisie. Sprawia to, że w zdefiniowanym przez polityki okresie retencji absolutnie nikt, łącznie z samymi administratorami, nie jest w stanie w żaden sposób skasować, uszkodzić lub zmodyfikować chronionych struktur danych.
  • Izolacja typu Airgap+: Skonfigurowane serwery odpowiadające za kopię zapasową mogą być programowo całkowicie odłączone od sieci tuż poza standardowym zakresem zaplanowanego okna backupowego (backup window). Taka fizyczna izolacja podczas nasilonych ataków cyfrowych skutecznie uniemożliwia intruzom na lateralne rozprzestrzenianie się infekcji pomiędzy maszynami we wspólnej sieci.
  • Zgodność z fundamentalną regułą 3-2-1-1-0: HDP for Business płynnie integruje się z autorskimi usługami QNAP (lokalnymi wolumenami obiektowymi QuObjects oraz przestrzenią myQNAPcloud Object), a także natywnie wspiera przestrzeń chmurową z certyfikacją zgodności dla instancji S3 (np. Amazon® S3, Wasabi®) z myślą o wyniesieniu offsite niemutowalnej (niezmiennej) migawki do zewnętrznych data center, dbając, aby na żadnym etapie produkcyjnym organizacje nie posiadały niezweryfikowanych zrzutów archiwalnych.

Proaktywna weryfikacja kopii zapasowych i proces Instant Restore

Jako panaceum na branżowe porzekadło „kopia zapasowa nie musi koniecznie w pełni gwarantować odzyskania”, system HDP for Business tuż po zakończonym pomyślnie zapisie przeprowadzi w pełni automatyczną próbę uruchomienia testowego zrzutu i zweryfikuje stan systemu za pomocą analizy wideo na wypadek audytów IT, nie obciążając przy tym realnych środowisk deweloperskich.

W sytuacji, gdy infrastruktura krytyczna faktycznie doświadczy potężnej awarii, zespoły ratunkowe mogą skorzystać z mechanizmu błyskawicznego przywracania danych – uruchamiając ocalały zasób danych archiwalnych niemal z biegu z poziomu maszyny wirtualnej utworzonej w systemie, wznawiając w ten sposób działanie firmy nie w przeciągu godzin, a minut.

Scentralizowane zarządzanie placówkami z pominięciem „uzależnienia od licencji”

HDP for Business stworzono też z myślą o firmach wielooddziałowych. Oprogramowanie może pochwalić się centralną konsolą i pojedynczym panelem globalnej widoczności (SSO). Przełączanie awaryjne (failover) na głównym klastrze zarządzającym stanowi doskonałe zabezpieczenie na wypadek jego utraty; administrator bez obaw przejdzie pod nadzór wyznaczonego „węzła stand-by” przy wykorzystaniu zaledwie jednego kliknięcia.

Co odróżnia usługę QNAP od starych rozwiązań stosujących taryfikatory dla węzłów per-serwer i per-maszyna wirtualna, to całkowity brak narzucanych na firmy takich licencji w przypadku chęci dodawania kolejnych instancji w HDP for Business. Oprogramowanie bez żadnych problemów zaimplementujemy w serwerach dysponujących zgodną i wystarczająco wydajną architekturą x86, czerpiąc masymalną oszczędność kosztową dzięki optymalizacji operacyjnej współdzielących infrastrukturę rozwiązań. Z jedynym płatnym modułem będziemy mieli do czynienia w kwestii zakupu opcjonalnej Licencji na Scentralizowane Zarządzanie. Opublikowana wersja Beta umożliwi testową pracę łącznie czterem serwerom NAS QNAP (w co wliczają się węzły do obsługi administracyjnej i jednostki archiwizujące), po czym wersja rynkowa ujrzy bogatą i sparametryzowaną strukturę pod system opłat komercyjnych.

Dostępność oraz wymagania systemowe

Aby dowiedzieć się nieco więcej na temat HDP for Business, zachęcamy do odwiedzin portalu: https://www.qnap.com/go/software/hdp-for-business
Wersja HDP for Business Beta jest już dostępna w QNAP App Center i początkowo obsługuje system operacyjny QuTS hero (h6.0.0 i nowsze); obsługa systemu operacyjnego QTS będzie wprowadzana stopniowo.

Wymagania systemowe: Sprzęt QNAP NAS bazujący na architekturze x86 (Intel® lub procesory AMD®). Główny serwer zarządzający (Management Server) powinien legitymować się chociażby procesorem z czterema fizycznymi rdzeniami oraz 8 GB udokumentowanej i obecnej pamięci operacyjnej (Pamiętajmy o tym, że uboższe jednostki x86 mogą bez kłopotów posłużyć za zwykły „klaster magazynujący”). Ochrona polegająca na niemutowalności kopii (Immutable Backup) zarezerwowana jest dla serwerów opartych pod platformą systemową QuTS hero; natomiast użycie wspomnianych technik pokroju: Błyskawicznego przywracania (Instant Restore) i Weryfikacji (Backup Verification) wiąże się u nas z obowiązkiem integracji aplikacji Virtualization Station.

Wraz z rosnącą popularnością Proxmox VE coraz więcej firm sięga po Proxmox Backup Server (PBS), przede wszystkim ze względu na jego natywną integrację z platformą. Jednak wraz ze wzrostem złożoności środowisk IT i rozwojem cyberzagrożeń pojawia się ważne pytanie: czy PBS nadal wystarcza, aby sprostać wymaganiom przedsiębiorstw w zakresie ochrony danych?

PBS: prosta ochrona danych dzięki natywnej integracji z Proxmox VE

Proxmox Backup Server (PBS) to natywne rozwiązanie do backupu dla Proxmox VE. Jako oprogramowanie open source jest dostępne bezpłatnie, a firmy potrzebujące wsparcia technicznego mogą skorzystać z opcjonalnych subskrypcji Enterprise. PBS oferuje najważniejsze funkcje ochrony danych, w tym backup przyrostowy, deduplikację oraz różne opcje odzyskiwania. Integruje się również bezpośrednio z interfejsem Proxmox VE, dzięki czemu administratorzy mogą zarządzać zadaniami backupu z poziomu tej samej konsoli.

PBS to dobry punkt wyjścia. Wraz ze wzrostem potrzeb firmy warto jednak sprawdzić, czy jego możliwości nadal odpowiadają wymaganiom danego środowiska IT.

  1. Organizacje korzystające ze środowisk hybrydowych: PBS został zaprojektowany specjalnie z myślą o Proxmox VE. Jeśli infrastruktura obejmuje również inne hypervisory, serwery fizyczne lub zasoby w chmurze, konieczność korzystania z kilku narzędzi do backupu może znacznie utrudnić zarządzanie ochroną danych.
  2. Organizacje korzystające z aplikacji o znaczeniu krytycznym: PBS nie oferuje backupu uwzględniającego spójność aplikacji, który pozwala odpowiednio przygotować takie systemy jak bazy danych przed wykonaniem kopii zapasowej. W efekcie po odzyskaniu mogą pojawić się niespójności w danych lub transakcjach.
  3. Organizacje wymagające wysokiej odporności na cyberzagrożenia: PBS nie oferuje natywnie ochrony WORM ani backupu air-gapped. Aby zapewnić niezmienność kopii lub ich fizyczną izolację, organizacje zwykle muszą korzystać z ręcznego blokowania wersji backupu albo dodatkowej infrastruktury, na przykład taśm.
  4. Organizacje wymagające szybkiego i niezawodnego odzyskiwania: PBS pozwala sprawdzić integralność kopii zapasowych, ale nie weryfikuje, czy chronione systemy rzeczywiście uruchomią się poprawnie po odzyskaniu. Przywracanie jest również ograniczone do Proxmox VE, bez obsługi odzyskiwania międzyplatformowego i równoległego, co w przypadku awarii na dużą skalę może wydłużyć czas przywracania środowiska.

PBS dobrze sprawdza się w organizacjach korzystających z prostych środowisk Proxmox VE. Wraz ze wzrostem wymagań dotyczących backupu jego natywne możliwości mogą jednak przestać wystarczać. W takiej sytuacji warto rozważyć bardziej kompleksową platformę klasy enterprise do ochrony danych.

ActiveProtect: zaawansowana ochrona danych dla Proxmox VE

ActiveProtect umożliwia ochronę innych platform wirtualizacyjnych, maszyn wirtualnych w chmurze publicznej oraz aplikacji SaaS z poziomu jednej platformy. W przypadku maszyn wirtualnych Proxmox VE oferuje jeden z najbardziej kompleksowych zestawów funkcji backupu dostępnych na rynku.

Kliknij tutaj, aby sprawdzić, jak ActiveProtect wypada na tle innych rozwiązań do backupu.

W porównaniu z PBS ActiveProtect rozwija jego podstawowe możliwości, oferując szerszą ochronę różnych typów zasobów, większą odporność na cyberzagrożenia oraz mechanizmy zwiększające pewność skutecznego odzyskiwania danych.

Wydajny i niezawodny backup

W środowisku Proxmox VE ActiveProtect wykorzystuje bezagentową architekturę backupu na poziomie hypervisora. Podobnie jak PBS korzysta z mechanizmu QEMU dirty bitmap do śledzenia zmienionych bloków, dzięki czemu po wykonaniu pierwszej kopii zapasowej przesyłane są wyłącznie zmodyfikowane dane. Dodatkowo autorska technologia SURE Technology stosuje globalną deduplikację obejmującą różne zasoby, co pozwala jeszcze bardziej ograniczyć ilość przesyłanych danych i wykorzystanie przestrzeni dyskowej, bez obniżania wydajności backupu.

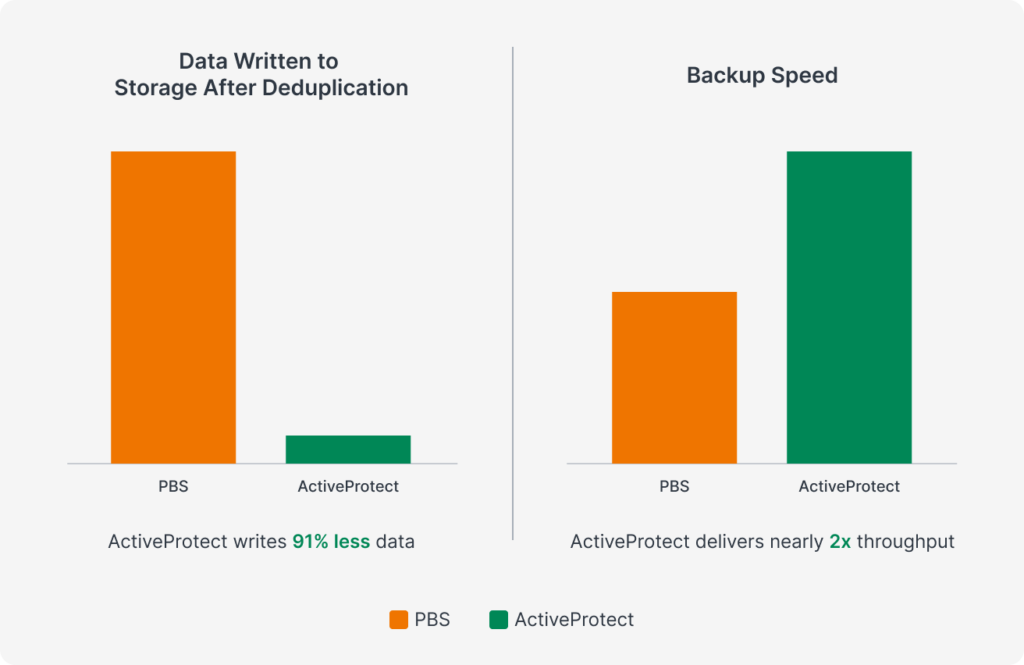
Według wewnętrznych testów w tym samym scenariuszu z pełną deduplikacją ActiveProtect zapisywał około 91% mniej danych niż PBS i osiągał niemal 2 razy wyższą przepustowość podczas jednoczesnego wykonywania backupów środowiska Proxmox. Wynika to między innymi z tego, że PBS nie obsługuje równoległego wykonywania zadań backupu.

ActiveProtect obsługuje również backup z uwzględnieniem spójności aplikacji. W przypadku organizacji korzystających z aplikacji o znaczeniu krytycznym pozwala to zwiększyć pewność, że dane zostaną poprawnie odzyskane.

Centralne i zautomatyzowane zarządzanie ochroną

ActiveProtect umożliwia centralne zarządzanie różnymi typami zasobów z poziomu jednego interfejsu, w tym także kopiami zapasowymi przechowywanymi poza główną lokalizacją.

Funkcja Auto Protection dodatkowo upraszcza codzienną administrację. Zasady backupu można przypisywać na poziomie klastra, węzła, puli zasobów lub tagu. Nowo tworzone maszyny wirtualne są automatycznie wykrywane i obejmowane ochroną zgodnie z przypisaną polityką, co ogranicza konieczność ręcznej konfiguracji i zmniejsza ryzyko pominięcia backupu.

Wbudowana odporność na cyberzagrożenia

W obliczu współczesnych ataków ransomware niezmienne kopie zapasowe oraz izolowane środowiska odzyskiwania odgrywają kluczową rolę w ochronie danych. W przypadku PBS wdrożenie niezmienności i ochrony air-gapped zazwyczaj wymaga ręcznej konfiguracji lub dodatkowej infrastruktury. ActiveProtect integruje te mechanizmy bezpośrednio z platformą backupową.

ActiveProtect oferuje natywną ochronę WORM. Po zapisaniu dane backupu mogą zostać automatycznie zablokowane na określony czas retencji, co uniemożliwia ich modyfikację lub usunięcie przez cały okres przechowywania.

Aby dodatkowo ograniczyć powierzchnię ataku, funkcja smart Air Gap w ActiveProtect zezwala na przesyłanie danych wyłącznie z autoryzowanych serwerów źródłowych i tylko w określonych przedziałach czasowych. Jeśli transfer zakończy się wcześniej, system automatycznie rozłącza połączenie, ograniczając czas ekspozycji bez konieczności ręcznej ingerencji.

Gotowość do szybkiego odzyskania danych

Możliwość skutecznego i szybkiego odzyskania danych to jeden z najważniejszych elementów ich ochrony. ActiveProtect obsługuje weryfikację kopii zapasowych, która automatycznie odtwarza chronione zasoby w odizolowanym środowisku, uruchamia system operacyjny i rejestruje przebieg całego procesu. Dzięki temu organizacje mogą potwierdzić, że backup rzeczywiście nadaje się do odzyskania, bez konieczności przeprowadzania ręcznych testów.

ActiveProtect nie tylko zwiększa pewność odzyskiwania, ale także przyspiesza cały proces. Wiele maszyn wirtualnych można przywracać jednocześnie za pomocą jednego kliknięcia. Platforma obsługuje również odzyskiwanie międzyplatformowe, umożliwiając przywracanie zasobów do obsługiwanych hypervisorów lokalnych lub do chmur publicznych, takich jak Microsoft Azure i Amazon EC2. Funkcje te pomagają ograniczyć przestoje i szybciej przywrócić działanie firmy po awarii.

Funkcja PBS ActiveProtect
Backup przyrostowy i deduplikacja
QEMU dirty bitmap + deduplikacja blokowa PBS

QEMU dirty bitmap + SURE Technology
Backup z uwzględnieniem spójności aplikacji
Niezmienność danych
Wyłącznie ręczne blokowanie wersji; WORM wymaga wykorzystania taśm

Natywna ochrona WORM
Weryfikacja możliwości odzyskania danych
Brak weryfikacji uruchomienia chronionych zasobów

Automatyczna weryfikacja backupu
Zakres Auto Protection Klaster / węzeł  Klaster / węzeł / pula zasobów / tag
Równoległe odzyskiwanie
Przywracanie wielu maszyn wirtualnych jednocześnie za pomocą jednego kliknięcia
Odzyskiwanie międzyplatformowe
Przywracanie między środowiskami fizycznymi, wirtualnymi i chmurowymi

Podsumowanie

Wybór odpowiedniego rozwiązania do backupu powinien zaczynać się od analizy środowiska IT i wymagań dotyczących ochrony danych. Jeśli Proxmox jest główną platformą, a potrzeby związane z backupem pozostają stosunkowo proste, PBS może być w pełni wystarczający. Wraz z rozwojem infrastruktury i rosnącymi wymaganiami dotyczącymi odzyskiwania ActiveProtect zapewnia dodatkowe funkcje potrzebne do ochrony nowoczesnych środowisk firmowych.

Zmiany w modelu licencjonowania VMware wprowadzone przez Broadcom skłaniają coraz więcej firm do poszukiwania alternatyw, a Proxmox VE stał się jednym z najczęściej wybieranych kierunków migracji. Zanim jednak organizacja zdecyduje się na zmianę platformy, powinna wiedzieć, w jaki sposób będzie chronić nowe środowisko za pomocą backupu.

Projekty migracyjne zwykle koncentrują się na zasobach obliczeniowych, pamięci masowej i sieci, podczas gdy planowanie kopii zapasowych często schodzi na dalszy plan. Problem pojawia się dopiero po zakończeniu migracji, gdy okazuje się, że dotychczasowe rozwiązanie do backupu nie zapewnia już takiego poziomu ochrony, jakiego oczekiwano.

Wsparcie dla Proxmox VE nie zawsze oznacza to samo

Obecnie wielu dostawców rozwiązań do backupu deklaruje obsługę Proxmox VE. Zakres tej obsługi może się jednak znacząco różnić. Niektóre rozwiązania oferują jedynie podstawowe funkcje tworzenia kopii zapasowych, bez wygody obsługi, centralnego zarządzania i możliwości odzyskiwania, do których administratorzy przywykli w środowisku VMware. W praktyce może to zwiększać ryzyko błędów podczas zarządzania backupem i przywracania danych.

Dlatego przy wyborze rozwiązania do backupu dla Proxmox VE warto spojrzeć szerzej niż tylko na samą zgodność z platformą.

  1. Czy backup działa bez agentów?

Czy rozwiązanie tworzy kopie zapasowe maszyn wirtualnych bezpośrednio przez hypervisor, czy wymaga instalacji agenta na każdej maszynie? Backup oparty na agentach oznacza więcej pracy administracyjnej, a nowe maszyny mogą pozostać bez ochrony do czasu ręcznej instalacji odpowiedniego oprogramowania.

  1. Czy rozwiązanie wymaga dodatkowych komponentów i ręcznej obsługi?

Czy konieczne jest wdrażanie osobnych serwerów proxy lub wtyczek? Jeśli tak, również te elementy trzeba instalować, aktualizować i utrzymywać. Każdy dodatkowy komponent zwiększa złożoność środowiska i staje się kolejnym potencjalnym punktem awarii.

  1. Czy rozwiązanie pasuje do obecnego sposobu grupowania i zarządzania maszynami wirtualnymi?

Jeśli na przykład w Twojej organizacji maszyny wirtualne są grupowane za pomocą tagów, rozwiązanie do backupu powinno umożliwiać przypisywanie im planów ochrony na podstawie tych samych oznaczeń. Zespół nie powinien być zmuszony do zmiany dotychczasowego sposobu zarządzania maszynami tylko po to, aby dostosować się do ograniczeń narzędzia. Ma to szczególne znaczenie w środowiskach opartych na tagach, z których powszechnie korzystają administratorzy VMware.

  1. Czy rozwiązanie zapewnia odpowiednie opcje odzyskiwania?

Ważnym kryterium jest możliwość przywracania danych między różnymi platformami. W przypadku VMware taka funkcja jest już dobrze rozwinięta w wielu rozwiązaniach do backupu, natomiast dla Proxmox VE nie zawsze oferuje ten sam poziom elastyczności. Jeśli rozwiązanie nie pozwala przywrócić maszyn z Proxmox VE do obecnie używanej platformy disaster recovery, może się okazać, że konieczne będzie przebudowanie całej architektury DR pod ograniczenia narzędzia, zamiast dopasowania jej do rzeczywistych potrzeb firmy.

Poniższa tabela przedstawia porównanie kilku popularnych rozwiązań do backupu dla Proxmox VE:

Kryterium Veeam Commvault Datto Synology ActiveProtect
Metoda backupu
Bezagentowa

Bezagentowa

Oparta na agentach

Bezagentowa
Wymagane komponenty Wymaga wtyczki Proxmox oraz ręcznego dodawania workerów Wymaga instalacji VSA (Virtual Server Agent) na każdym węźle Wymaga instalacji Datto Agent na każdej maszynie wirtualnej Nie wymaga wdrażania dodatkowych komponentów
Automatyczny backup według grupowania zasobów
Brak możliwości tworzenia backupu na podstawie tagów

Brak możliwości tworzenia backupu na podstawie puli zasobów

Brak obsługi

Pełna obsługa według klastra, hosta, puli zasobów lub tagu
Przywracanie między platformami (Proxmox → inna platforma)
Obsługiwane

Brak obsługi

Brak obsługi

Obsługiwane
Przywracanie między platformami (inna platforma → Proxmox)
Brak obsługi w trybie natychmiastowego przywracania

Obsługiwane wyłącznie z VMware

Brak obsługi

Obsługiwane

ActiveProtect: kompleksowa ochrona Proxmox VE dla firm

Migracja z VMware do Proxmox VE nie powinna oznaczać konieczności zmiany całego sposobu wykonywania backupu.

Synology ActiveProtect to kompleksowe rozwiązanie do ochrony danych stworzone z myślą o środowiskach wirtualnych różnej skali. Zapewnia zaawansowaną ochronę maszyn wirtualnych i spójny sposób zarządzania backupem zarówno w VMware i Proxmox VE, jak i na innych platformach wirtualizacyjnych.

Bez agentów i dodatkowych komponentów

ActiveProtect tworzy kopie zapasowe maszyn wirtualnych Proxmox VE bezpośrednio, bez konieczności instalowania agentów w systemach gościa ani utrzymywania osobnych serwerów proxy czy konektorów. Rozwiązanie komunikuje się z Proxmox VE przez natywne API i mechanizmy snapshotów, dzięki czemu nie trzeba wdrażać, aktualizować ani dodatkowo obsługiwać kolejnych komponentów przy uruchamianiu nowych maszyn wirtualnych.

Szybszy backup i niższe koszty przechowywania

ActiveProtect śledzi zmienione bloki za pomocą mechanizmu dirty bitmap w QEMU, dzięki czemu podczas backupu przyrostowego zapisywane są tylko dane, które faktycznie uległy zmianie. W połączeniu z globalną deduplikacją, stanowiącą podstawę autorskiej technologii SURE, pozwala to skrócić czas wykonywania kopii zapasowych i ograniczyć wykorzystanie przestrzeni dyskowej, nawet gdy środowisko maszyn wirtualnych się rozrasta.

ActiveProtect obsługuje również backup ze świadomością aplikacji, dzięki czemu bazy danych i inne aplikacje stanowe są zabezpieczane w spójnym stanie.

Dopasowany do sposobu zarządzania Proxmox VE

ActiveProtect upraszcza zarządzanie środowiskiem Proxmox VE już od momentu jego podłączenia. Cały klaster można dodać jednocześnie, bez konieczności osobnego rejestrowania i utrzymywania każdego węzła.

Ochronę można również zautomatyzować, definiując jej zakres na podstawie zasad. Funkcję Auto Protect można przypisać do klastra, hosta, puli zasobów lub tagu. Po określeniu zakresu ActiveProtect automatycznie wykrywa pasujące maszyny wirtualne i obejmuje ochroną również nowe maszyny, dzięki czemu żaden zasób spełniający określone kryteria nie pozostaje bez backupu.

Przywracaj tam, gdzie tego potrzebujesz

ActiveProtect umożliwia przywracanie danych między Proxmox VE a innymi obsługiwanymi platformami. Maszyny można odzyskiwać zarówno do Proxmox VE, jak i z niego do innych środowisk, w tym na serwery fizyczne, platformy wirtualizacyjne takie jak VMware, Hyper-V i Nutanix AHV, a także do chmur publicznych, takich jak Microsoft Azure VM i Amazon EC2.

Dzięki temu strategia disaster recovery pozostaje elastyczna, a ograniczenia po stronie przywracania nie wydłużają zakładanego czasu odzyskiwania RTO.

Podsumowanie

Migracja z VMware do Proxmox VE nie oznacza konieczności budowania strategii backupu od nowa. Decydując się na zmianę platformy, warto sprawdzić nie tylko, czy dane rozwiązanie obsługuje Proxmox VE, ale także jak dobrze wspiera sam proces migracji i późniejsze zarządzanie ochroną danych.

ActiveProtect spełnia te wymagania, a po przeniesieniu maszyn wirtualnych automatycznie obejmuje je ochroną w ramach dotychczasowego modelu zarządzania, bez konieczności dodatkowej konfiguracji.

Przez lata VMware był pierwszym wyborem w zakresie wirtualizacji dla firm. Sytuacja zmieniła się po przejęciu VMware przez Broadcom w 2023 roku. Wycofano licencje bezterminowe, wprowadzono obowiązkowe subskrypcje, a pakiety produktowe zostały przebudowane. Przy odnawianiu umów wiele organizacji odnotowało wzrost kosztów licencji o 150% do 300%.

To przyspieszyło poszukiwanie innych rozwiązań. Dziś pytanie nie brzmi już, czy warto rozważyć alternatywę dla VMware, ale która z dostępnych opcji najlepiej odpowiada potrzebom firmy.

Trzy główne alternatywy dla VMware

Według badania 71% organizacji rozważa migrację do innego hypervisora działającego lokalnie. Sprawdźmy, czym różnią się najpopularniejsze alternatywy.

Microsoft Hyper-V: najlepszy wybór dla środowisk opartych na rozwiązaniach Microsoft

Hyper-V jest zintegrowany z Windows Server, dlatego dla organizacji, które już szeroko korzystają z ekosystemu Microsoft, stanowi naturalny kierunek migracji. Wersja Datacenter obejmuje nieograniczoną liczbę maszyn wirtualnych z systemem Windows, bez dodatkowych kosztów licencyjnych. Hyper-V działa na hypervisorze Microsoft, zapewniając wysoką wydajność maszyn Windows. W przypadku maszyn z systemem Linux platformy oparte na KVM zwykle wypadają lepiej.

Zarządzanie odbywa się za pomocą Windows Admin Center lub SCVMM. Oba narzędzia oferują szerokie możliwości administracyjne, jednak pod względem zaawansowanej automatyzacji i monitorowania nie dorównują vSphere.

Do migracji Microsoft udostępnia bezpłatne, bezagentowe narzędzie VM Conversion Tool. Mapowanie przełączników sieciowych wymaga jednak ręcznej konfiguracji.

Nutanix AHV: platforma klasy enterprise zbliżona do VMware

Nutanix AHV to natywny hypervisor platformy Nutanix HCI, który łączy zasoby obliczeniowe, pamięć masową i sieć w jednym środowisku zarządzanym za pomocą Nutanix Prism. Ułatwia to codzienną administrację i ogranicza liczbę osobnych narzędzi.

AHV bazuje na KVM i oferuje funkcje klasy enterprise, takie jak dynamiczne przydzielanie zasobów czy zintegrowane zarządzanie cyklem życia. Dzięki temu pod względem funkcjonalności i sposobu obsługi jest jedną z platform najbardziej zbliżonych do VMware.

Do migracji można wykorzystać bezpłatne narzędzie Nutanix Move, które automatyzuje między innymi mapowanie sieci i instalację odpowiednich sterowników podczas przenoszenia maszyn z VMware do AHV. Pozwala to znacząco ograniczyć liczbę czynności wykonywanych ręcznie.

Proxmox VE: elastyczne i ekonomiczne rozwiązanie dla MŚP

Proxmox Virtual Environment to oparta na Debianie platforma wykorzystująca maszyny wirtualne KVM oraz kontenery Linux Containers (LXC). Samo oprogramowanie jest dostępne bezpłatnie, a opcjonalne subskrypcje wsparcia dla firm oferowane są w relatywnie niskiej cenie.

Dzięki otwartemu kodowi źródłowemu Proxmox zapewnia dużą swobodę konfiguracji i dostosowania środowiska. Jednocześnie takie funkcje jak High Availability, konfiguracja sieci czy pamięci masowej często wymagają większego nakładu pracy po stronie administratora. Zarządzanie odbywa się za pomocą wbudowanego interfejsu webowego, który jest prosty w obsłudze. W porównaniu z VMware Proxmox oferuje jednak mniej gotowych mechanizmów automatyzacji.

Do migracji służy wbudowany Import Wizard, który umożliwia bezpośredni import maszyn wirtualnych z VMware ESXi. Nadal mogą być jednak potrzebne dodatkowe czynności, na przykład instalacja sterowników VirtIO w maszynach z systemem Windows.

Hyper-V Nutanix AHV Proxmox VE
Licencjonowanie i koszty W ramach licencji Windows Server W ramach platformy Nutanix Bezpłatny, z opcjonalną subskrypcją wsparcia dla firm
Wirtualizacja Hypervisor Microsoft Oparty na KVM KVM, LXC
Zarządzanie Windows Admin Center, a zaawansowane zarządzanie wymaga SCVMM Centralne zarządzanie z wbudowaną automatyzacją Wbudowany interfejs webowy, prostsze zarządzanie i mniej automatyzacji
Migracja z VMware Średni poziom złożoności Niski poziom złożoności Średni poziom złożoności
Najlepszy wybór dla Firm korzystających głównie z rozwiązań Windows Średnich i dużych firm MŚP z bardziej technicznym zapleczem IT

Niezależnie od wybranej platformy, ActiveProtect zapewnia ochronę danych

Wybór nowego hypervisora to tylko jeden z elementów migracji. Równie ważna jest strategia backupu. Jeśli rozwiązanie do tworzenia kopii zapasowych nie obsługuje nowej platformy, część zasobów może pozostać bez ochrony w trakcie przenoszenia środowiska.

Synology ActiveProtect to kompleksowe rozwiązanie do backupu środowisk firmowych, które obsługuje VMware, Hyper-V, Nutanix AHV oraz Proxmox VE. Dzięki temu możesz zachować ciągłość ochrony danych także podczas migracji między platformami.

Ciągłość ochrony między platformami

Zmiana hypervisora nie oznacza konieczności budowania strategii ochrony od początku. Dzięki funkcji Auto Protect ActiveProtect automatycznie wykrywa nowo przeniesione maszyny wirtualne i przypisuje im dotychczasowy plan ochrony, gdy tylko pojawią się na nowej platformie. Backup uruchamia się od razu, dzięki czemu żaden zasób nie pozostaje bez ochrony po migracji.

ActiveProtect wykorzystuje również globalną deduplikację danych dla wszystkich chronionych zasobów. Oznacza to, że migracja na inną platformę nie powoduje gwałtownego wzrostu zajętej przestrzeni. Także przy zmianie hypervisora zapisywane są wyłącznie nowe lub zmodyfikowane dane.

Automatyczna obsługa wycofywanych zasobów

Migracja to nie tylko ochrona nowych zasobów, ale również bezpieczne wycofywanie tych, które nie są już potrzebne. Gdy maszyny wirtualne VMware są wyłączane z użytkowania, ActiveProtect automatycznie zatrzymuje zadania backupu, zachowując istniejące punkty odzyskiwania zgodnie z ustawioną polityką retencji. Ogranicza to konieczność ręcznego porządkowania środowiska i zapobiega niepotrzebnemu wykorzystaniu zasobów przez nieaktywne maszyny.

Bezpieczny powrót do poprzedniego środowiska

Migracje rzadko przebiegają dokładnie zgodnie z planem. Jeśli po przeniesieniu środowiska pojawią się problemy, ActiveProtect umożliwia bezpośrednie przywracanie zasobów z backupu na obsługiwane hypervisory. Zamiast ponownie przeprowadzać cały proces migracji, organizacja może szybko wrócić do stabilnego środowiska, ograniczając przestoje i ryzyko związane ze zmianą platformy.

Firma Synology wprowadziła ActiveProtect Manager 2.0 (APM 2.0), najnowszą wersję oprogramowania dla urządzeń ActiveProtect do ochrony danych. Aktualizacja rozszerza obsługę platform, wprowadza odzyskiwanie między różnymi środowiskami oraz dodatkowe mechanizmy bezpieczeństwa. W kolejnych aktualizacjach pojawią się również funkcje wykorzystujące AI do wykrywania i ograniczania zagrożeń.

alt​

„Zarządzanie rozproszoną infrastrukturą backupową zwiększa koszty i wydłuża czas odzyskiwania danych. ActiveProtect łączy dedykowaną pamięć masową z zaawansowanym oprogramowaniem do zarządzania danymi w jednym rozwiązaniu o przewidywalnym modelu kosztowym” — powiedział Jia-Yu Liu, Executive Vice President Synology Data Protection Group. „APM 2.0 rozwija te możliwości, umożliwiając organizacjom ochronę całej infrastruktury hybrydowej za pomocą jednego, scentralizowanego i skalowalnego rozwiązania.”

Rozszerzona obsługa platform

APM 2.0 rozszerza ochronę o Amazon EC2, Azure VM, Proxmox VE, Nutanix AHV oraz Google Workspace. Funkcja odzyskiwania międzyplatformowego umożliwia tworzenie kopii zapasowych i przywracanie workloadów w różnych środowiskach, wspierając zarówno scenariusze Disaster Recovery, jak i sprawną migrację zasobów.

Rozszerzono również listę obsługiwanych miejsc docelowych dla backupu. ActiveProtect Vault obsługuje teraz większą liczbę modeli Synology NAS, a Azure Blob Storage dołącza do dostępnych opcji przechowywania kopii oraz danych objętych tieringiem. Backupy zapisane w Amazon S3 Storage lub Azure Blob Storage można przywracać bezpośrednio do Amazon EC2 lub Azure VM w ramach strategii Cloud DR, bez konieczności korzystania z lokalnej infrastruktury. Pozwala to znacząco skrócić czas odzyskiwania danych.

Proaktywna ochrona wspierana przez AI

ActiveProtect Manager 2.0 wprowadza programowe szyfrowanie pamięci masowej na poziomie woluminu, które chroni przechowywane dane. W przypadku kradzieży dysku lub utraty sprzętu zarówno backupy, jak i konfiguracja systemu pozostają niedostępne dla osób nieuprawnionych.

Nadchodząca aktualizacja APM 2.1 wprowadzi wykrywanie anomalii oparte na AI/ML. System będzie analizować każdą wersję kopii zapasowej pod kątem zmian m.in. w ilości modyfikowanych plików, masowych operacji usuwania, tempa zmian oraz entropii danych. Podejrzane backupy będą automatycznie przenoszone do kwarantanny, gdzie administrator będzie mógł je zweryfikować, ograniczając ryzyko naruszenia integralności kopii zapasowych. Model będzie uczyć się na podstawie wyników tych analiz, aby zwiększać skuteczność wykrywania i ograniczać liczbę fałszywych alarmów.

APM 2.1 umożliwi również skanowanie backupów pod kątem złośliwego oprogramowania przed rozpoczęciem odzyskiwania. Funkcja będzie korzystać ze zintegrowanych rozwiązań antywirusowych firm trzecich, takich jak Microsoft Defender, Bitdefender i ESET. Jeśli w najnowszej kopii zostanie wykryte zagrożenie, funkcja Auto Fallback automatycznie przywróci ostatnią bezpieczną wersję.

Dostępność

ActiveProtect Manager 2.0 jest dostępny bez dodatkowych opłat dla wszystkich urządzeń z serii DP. Więcej informacji znajdziesz na stronie produktu.

QNAP® Systems, Inc., wiodący innowator w dziedzinie rozwiązań obliczeniowych i pamięci masowej, ogłosił wprowadzenie myQNAPcloud Storage Business Beta – nowego planu subskrypcji opracowanego specjalnie z myślą o współpracy zespołowej. W ramach jednej subskrypcji każdy członek zespołu otrzymuje prywatną, osobistą przestrzeń dyskową, a współdzielone przestrzenie zespołowe upraszczają udostępnianie plików i scentralizowane zarządzanie danymi w obrębie organizacji. Zaprojektowany z myślą o ochronie danych klasy korporacyjnej i scentralizowanej administracji, myQNAPcloud Storage Business pomaga organizacjom w obsłudze codziennych operacji – takich jak produkcja multimediów, współpraca między działami i praca zdalna – przy jednoczesnym zachowaniu bezpieczeństwa, wydajności i kontroli operacyjnej.

„Rok po oficjalnym wydaniu myQNAPcloud Storage, odnotowaliśmy duże zapotrzebowanie klientów na model subskrypcji zorientowany na pracę zespołową i z przyjemnością ogłaszamy jego premierę dzisiaj” – powiedziała Vivian Luo, Product Manager w QNAP. „myQNAPcloud Storage Business pozycjonuje chmurę jako platformę do ochrony danych i bezproblemowej współpracy – rozszerzając możliwości organizacji w zakresie ochrony, zarządzania i pracy z danymi”.

Kluczowe funkcje myQNAPcloud Storage Business

  • Ujednolicona przestrzeń robocza dla zespołów: Każdy członek zespołu ma osobistą przestrzeń do pracy indywidualnej, a współdzielone przestrzenie zespołowe zapewniają organizację i efektywność współpracy.
  • Skalowalność i elastyczność: Zacznij od minimum 3 użytkowników (2 TB na użytkownika). Każda dodatkowa licencja użytkownika dodaje 2 TB do współdzielonej puli pamięci masowej Twojej organizacji, dzięki czemu łatwo dostosujesz pojemność wraz z rozwojem firmy.
  • Uproszczona kontrola bezpieczeństwa: Administratorzy mogą centralnie zarządzać wykorzystaniem pamięci masowej i uprawnieniami dostępu w całym zespole, zmniejszając złożoność operacyjną i ryzyko.
  • Obsługa Office Online (Microsoft 365 dla sieci Web): Otwieraj i edytuj pliki Microsoft® Word®, Excel® i PowerPoint® bezpośrednio online, bez konieczności pobierania ich na urządzenie lokalne. (Uwaga: obsługa tworzenia plików pakietu Office będzie wkrótce dostępna).
  • Udostępnianie oparte na linkach (wkrótce): Udostępniaj pliki partnerom zewnętrznym w bezpieczny sposób, korzystając z funkcji Share Link.
  • Transfer dużych plików: Przesyłaj duże pliki o rozmiarze do 5 TB w jednym udziale, umożliwiając płynne dostarczanie plików multimedialnych, danych projektów i innych obszernych treści.
  • Znak wodny (wkrótce): Wzmacnia ochronę i identyfikowalność danych, pomagając organizacjom bezpiecznie chronić poufne informacje.
  • Bezpieczeństwo: Chroń dane dzięki funkcjom klasy korporacyjnej, takim jak WORM (Write Once, Read Many), szyfrowanie po stronie serwera i elastyczne uprawnienia dostępu.
  • Zarządzanie danymi: Lepsza kontrola danych dzięki wersjonowaniu, opcjom nadpisywania, monitorowaniu aktywności, regułom cyklu życia i koszowi ułatwiającemu odzyskiwanie.

Licencjonowanie i przydział pamięci masowej

Każda licencja użytkownika myQNAPcloud Storage Business obejmuje 2 TB pamięci masowej w chmurze, a całkowita dostępna przestrzeń dyskowa jest obliczana na podstawie liczby zakupionych licencji. Organizacje mogą elastycznie kupować dodatkowe licencje użytkowników, aby zwiększyć całkowitą pojemność pamięci masowej, niezależnie od liczby aktywnych użytkowników. Na przykład organizacje potrzebujące 20 TB pamięci masowej mogą kupić 10 licencji użytkowników (10 × 2 TB), nawet jeśli mniej członków zespołu aktywnie korzysta z usługi. Wykorzystaniem pamięci masowej, uprawnieniami dostępu i własnością plików można zarządzać centralnie, dostosowując je do struktury zespołu i potrzeb operacyjnych każdej organizacji.

Dostępność

Subskrypcja myQNAPcloud Storage Business jest już dostępna w QNAP Software Store.
Aby uzyskać więcej informacji o produkcie, odwiedź stronę: https://www.qnap.com/go/software/myqnapcloud-storage-business

W miarę jak analityka AI, monitoring w wysokiej rozdzielczości, badania medyczne i handel finansowy napędzają gwałtowny wzrost ilości danych w skali petabajtów, przedsiębiorstwa stają przed podwójnym zagrożeniem: ograniczeniami w skalowaniu pojemności oraz podatnością ciągłości biznesowej. Firma QNAP® Systems, Inc. ogłosiła dziś premierę systemu QuTS MEGA 2.0, systemu operacyjnego napędzającego jej rozwiązanie MEGA Scale-out NAS. Wprowadzając nową obsługę migawek (Snapshots) oraz międzyklastrowych kopii lustrzanych (Cross-Cluster Mirroring), QuTS MEGA 2.0 umożliwia przedsiębiorstwom budowę wielowarstwowej architektury ochrony danych i odzyskiwania po awarii (DR).

„Podczas zarządzania długoterminowymi danymi przedsiębiorstwa, prawdziwym sprawdzianem nie jest tylko ich przechowywanie — to natychmiastowe ich odzyskanie w przypadku wystąpienia awarii” — powiedział CT Cheng, Product Manager w firmie QNAP. „QuTS MEGA 2.0 opiera się na naszej wysoce skalowalnej architekturze, przekształcając ochronę danych i DR w natywne funkcje na poziomie platformy. Dzięki funkcji Cross-Cluster Mirroring pomagamy przedsiębiorstwom wzmocnić ciągłość biznesową przy minimalnym narzucie na zarządzanie w erze eksplozji danych”.

Najważniejsze nowości w QuTS MEGA 2.0

  • Kompleksowe DR: Migawki i Cross-Cluster Mirroring
    Zapewnia migawki z określonego punktu w czasie, aby przeciwdziałać zagrożeniom ze strony oprogramowania ransomware i przypadkowym usunięciom danych. W połączeniu z Cross-Cluster Mirroring, migawki są w sposób ciągły replikowane do klastrów zapasowych w innej lokalizacji (offsite) w celu szybkiego przełączania awaryjnego (failover), gwarantując ciągłość biznesową podczas awarii głównej lokalizacji.
  • Rozproszona architektura oparta na Ceph do bezproblemowej rozbudowy w skali PB
    Elastyczne skalowanie od 3 do 96 węzłów, unifikujące wiele węzłów pamięci masowej w jeden klaster i pulę pamięci. Każdy dodany węzeł zapewnia liniowy wzrost pojemności i wydajności wraz z Wysoką Dostępnością (HA).
  • Elastyczna ochrona danych równoważąca wydajność i efektywność
    Obsługuje zarówno replikację, jak i kodowanie korekcyjne (Erasure Coding), umożliwiając administratorom IT dostosowanie strategii ochrony do konkretnych wymagań obciążenia.
  • Wysoka dostępność usług eliminująca pojedyncze punkty awarii
    Rozprasza dane i usługi na wiele węzłów, aby zminimalizować ryzyko pojedynczego punktu awarii, zapewniając działanie aplikacji o krytycznym znaczeniu dla misji firmy.
  • Zarządzanie z jednego panelu za pomocą QCommander
    Rozwiązuje problemy związane z zarządzaniem wieloma węzłami i klastrami dzięki wbudowanej scentralizowanej platformie QCommander, co drastycznie usprawnia operacyjne przepływy pracy IT.

Aby dowiedzieć się więcej o QuTS MEGA 2.0, odwiedź stronę rozwiązania QuTS MEGA Solution.
Dostępność oraz opcje wdrażania rozwiązań QNAP MEGA Scale-out NAS różnią się w zależności od regionu.

QNAP® Systems, Inc., wiodący innowator rozwiązań obliczeniowych, sieciowych i pamięci masowych, ogłosił dużą aktualizację swojej głównej aplikacji do wyszukiwania, Qsirch, wprowadzając „Tryb Qsirch AI„. Oparty na architekturze modeli Vision Language Model (VLM) i Large Language Model (LLM), tryb AI pozwala użytkownikom na lokalizowanie plików po formatach dokumentów, obrazów, wideo i audio przy użyciu opisów w języku naturalnym. Ta zaawansowana funkcja zapewnia inteligentniejsze zarządzanie danymi i ochronę danych klasy korporacyjnej dla profesjonalnych użytkowników.

Więcej niż tradycyjne słowa kluczowe: Kompleksowe wyszukiwanie w czterech formatach multimediów

Tryb Qsirch AI charakteryzuje się zaawansowanym rozumieniem semantycznym, umożliwiającym płynne wyszukiwanie w czterech głównych kategoriach multimediów:

  • Wyszukiwanie dokumentów: Obsługuje wiele formatów, w tym PDF, DOCX i PPTX. Sztuczna inteligencja rozumie znaczenie kontekstowe, zamiast polegać wyłącznie na dokładnym dopasowywaniu słów kluczowych, co pozwala użytkownikom na znajdowanie konkretnych akapitów tekstu na podstawie ogólnego kontekstu.
  • Wyszukiwanie obrazów: Dzięki lokalnemu wnioskowaniu VLM użytkownicy nie muszą już wstępnie porządkować albumów ani ręcznie dodawać tagów. Po prostu opisując scenę wizualną, sztuczna inteligencja analizuje zawartość zdjęcia, aby natychmiast uzyskać dokładne wyniki.
  • Wyszukiwanie wideo i audio: W przypadku plików wideo (MP4, MOV) i audio (WAV, MP3, M4A) system wprowadza dwukierunkową synchronizację między osią czasu a transkrypcjami. Użytkownicy mogą lokalizować konkretne momenty na podstawie zapamiętanych fragmentów dialogów i klikać tekst, aby przejść bezpośrednio do tego dokładnego znacznika czasu w celu odtworzenia, co eliminuje potrzebę ręcznego przewijania długich nagrań lub materiałów z wydarzeń.

Lokalne wnioskowanie AI: Gdzie prędkość łączy się z absolutną poufnością

Aby sprostać rygorystycznym wymogom dotyczącym bezpieczeństwa danych korporacyjnych i zgodności z przepisami, Tryb Qsirch AI wykorzystuje możliwości przetwarzania brzegowego (edge computing) serwerów QNAP NAS. Wykonując wszystkie operacje wnioskowania modeli LLM i VLM lokalnie na urządzeniu, rozwiązanie zapewnia całkowitą poufność wrażliwych dokumentów firmowych, jednocześnie eliminując opłaty za transfer danych do chmury. Działając całkowicie niezależnie od sieci zewnętrznych, główny silnik AI utrzymuje najwyższą wydajność wyszukiwania w ramach korporacyjnych sieci intranet i ściśle regulowanych środowiskach odłączonych od sieci (air-gapped). Bezpieczeństwo jest dodatkowo wzmocnione przez bezproblemową integrację z istniejącymi uprawnieniami do folderów współdzielonych NAS, co ściśle egzekwuje poziomy dostępu użytkowników w celu zminimalizowania ryzyka wycieku danych.

Dostępność

Nowy Qsirch 7.1.0 jest już dostępny do pobrania w QNAP App Center.
Aby dowiedzieć się więcej o funkcjach Trybu Qsirch AI i wymaganiach systemowych, odwiedź stronę https://www.qnap.com/go/solution/qsirch-ai-mode/.